

기업에서 새로운 시스템을 구축하거나 기존 서비스를 이전할 때 빠지지 않는 선택지가 온프레미스(On-Premises)와 클라우드(Cloud)다. 흔히 온프레미스는 직접 서버를 구축하는 방식, 클라우드는 외부 사업자의 서버를 빌리는 방식으로 설명하지만 실제 차이는 그보다 크다.
두 환경은 서버가 위치한 장소뿐 아니라 인프라를 확보하는 방법, 네트워크 구성, 확장 방식, 장애 대응, 보안 책임, 비용 관리 방식까지 다르다. 따라서 기업이 인프라를 선택할 때는 단순히 구축 비용만 비교하기보다 업무 시스템의 특성과 운영 책임까지 포함한 전

체 구조를 살펴봐야 한다.
또 하나 주의할 점은 온프레미스와 클라우드가 완전히 반대되는 개념은 아니라는 것이다. NIST는 클라우드를 온디맨드 셀프서비스, 광범위한 네트워크 접근, 자원 공유, 신속한 탄력성, 측정 가능한 서비스라는 특성을 가진 컴퓨팅 모델로 정의한다. 따라서 기업 내부 데이터센터에 구축한 환경이라도 이러한 특성을 갖춘 프라이빗 클라우드가 될 수 있다.
목차
- 온프레미스와 클라우드의 기본 개념
- 인프라 구조에서 발생하는 핵심 차이
- 온프레미스 환경의 구조와 특징
- 클라우드 환경의 구조와 특징
- 기업이 온프레미스와 클라우드를 함께 사용하는 이유
- 보안과 운영 책임의 차이
- 기업이 인프라를 선택할 때 확인할 항목
- 실무자 관점에서 보는 인프라 선택
1. 온프레미스와 클라우드의 기본 개념
온프레미스 인프라
온프레미스는 기업이 사용하는 서버, 스토리지, 네트워크 장비 등의 IT 인프라를 자체 데이터센터나 전산실 등 기업이 관리하는 환경에 구축하는 방식이다.
기업은 일반적으로 장비 도입부터 설치, 네트워크 구성, 가상화, 운영체제, 패치, 모니터링, 장애 대응, 백업과 교체 주기까지 인프라 생명주기의 상당 부분을 직접 관리한다. 물리 장비에 대한 통제 범위가 넓은 대신 이를 운영하기 위한 인력과 절차도 필요하다.
클라우드 인프라
클라우드는 물리적인 서버 한 대를 단순히 임대하는 개념보다 넓다. 사용자는 컴퓨팅, 네트워크, 스토리지, 데이터베이스 등의 자원을 서비스 형태로 요청하고 필요에 따라 생성하거나 제거할 수 있다.
NIST의 정의에서 클라우드의 핵심은 필요한 자원을 네트워크를 통해 요청하고, 공유된 자원 풀에서 신속하게 할당받으며, 사용량을 측정할 수 있다는 점이다. IaaS, PaaS, SaaS처럼 서비스 계층에 따라 사용자가 직접 관리하는 범위도 달라진다.
2. 인프라 구조에서 발생하는 핵심 차이
온프레미스와 퍼블릭 클라우드의 가장 큰 차이는 물리 인프라를 누가 보유하느냐보다 사용자가 어느 계층까지 직접 관리하느냐에 있다.
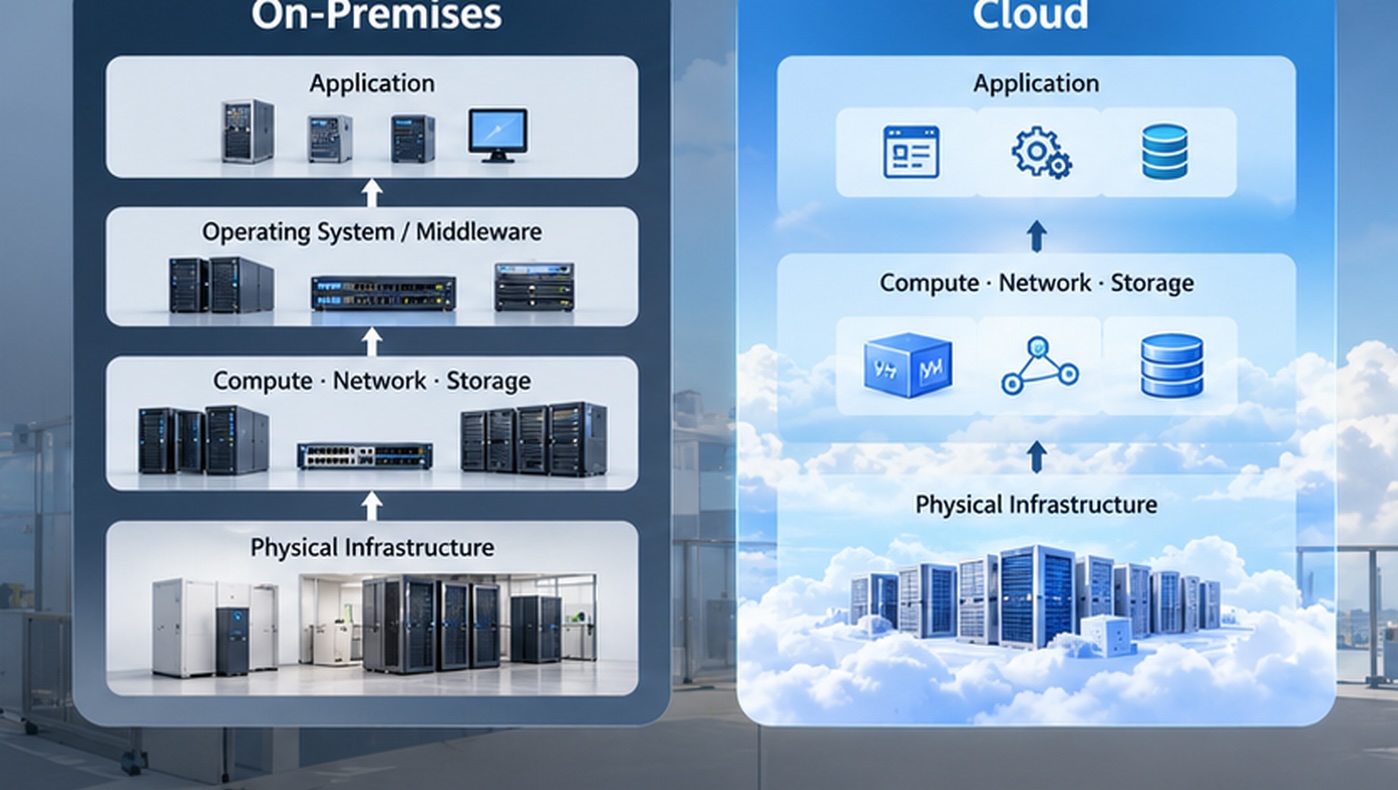
| 구분 | 일반적인 온프레미스 | 일반적인 퍼블릭 클라우드 |
|---|---|---|
| 물리 인프라 | 기업이 직접 구축·관리 | 클라우드 사업자가 구축·관리 |
| 자원 할당 | 장비 구매·설치 후 사용 | 콘솔·API 등을 통해 논리 자원 생성 |
| 용량 확장 | 장비 증설 필요 | 서비스 범위 내에서 신속한 확장 가능 |
| 네트워크 | 사내 물리·논리망 중심 | 가상 네트워크와 클라우드 연결 구조 중심 |
| 장애 대응 | 기업이 인프라 이중화까지 설계 | 사업자 인프라와 고객 아키텍처를 함께 고려 |
| 운영 책임 | 대부분 기업 내부에 존재 | 서비스 계층에 따라 사업자와 고객이 분담 |
| 비용 구조 | 선투자 비용 비중이 큰 경우가 많음 | 사용량 기반 비용 비중이 큰 경우가 많음 |
| 변경 속도 | 구매·설치 일정의 영향을 받음 | 자원 생성과 변경을 자동화하기 쉬움 |
이 표가 의미하는 것은 클라우드에서는 인프라가 사라지는 것이 아니라 물리 인프라의 상당 부분이 서비스 제공자의 관리 영역으로 이동한다는 것이다.
사용자에게는 물리 서버 대신 가상머신, 가상 네트워크, 관리형 데이터베이스 같은 논리적 자원이 보이지만 그 아래에는 여전히 데이터센터, 물리 서버, 네트워크 장비와 스토리지가 존재한다.
3. 온프레미스 환경의 구조와 특징
전형적인 온프레미스 환경은 데이터센터나 전산실을 기반으로 네트워크 장비, 서버, 스토리지 같은 물리 계층이 구성되고 그 위에 가상화, 운영체제, 미들웨어, 데이터베이스와 업무 애플리케이션이 올라가는 형태다.
기업이 직접 통제하는 범위가 넓기 때문에 내부 시스템과 긴밀하게 연결되어 있거나 특수한 장비가 필요한 시스템, 일정한 네트워크 지연시간이 중요한 업무에는 장점이 있을 수 있다.
반면 용량 증가가 예상되면 장비 구매와 설치를 미리 준비해야 한다. 서버 이중화나 스토리지 복제, 백업, 원격지 재해복구 환경도 조직이 요구 수준에 맞게 직접 설계하고 유지해야 한다.
장비 수명이 끝나면 교체해야 하고, 유지보수 계약과 라이선스, 전력과 공간, 운영 인력까지 고려해야 하기 때문에 단순히 서버 구매 가격만으로 전체 비용을 평가하기 어렵다.
4. 클라우드 환경의 구조와 특징
퍼블릭 클라우드에서는 데이터센터와 물리 서버를 클라우드 서비스 제공자가 운영하고 사용자는 그 위에 제공되는 논리적 자원을 조합하여 시스템을 구성한다.
예를 들어 기업은 가상 네트워크를 구성하고 그 내부에 컴퓨팅 자원과 스토리지, 데이터베이스를 배치할 수 있다. 이러한 자원은 관리 콘솔이나 API를 이용해 생성할 수 있기 때문에 인프라 구성을 코드와 자동화 체계로 관리하는 것도 가능하다.
또한 필요한 시점에 자원을 확장하거나 줄일 수 있다는 것이 전통적인 온프레미스 환경과 다른 특징이다. NIST는 이러한 특성을 신속한 탄력성(Rapid Elasticity)과 온디맨드 셀프서비스로 설명한다.
그러나 자원을 쉽게 만들 수 있다는 것이 곧 운영이 쉬워진다는 의미는 아니다. 자원 생성 권한, 계정과 권한 관리, 네트워크 설정, 로그 수집, 비용 통제 등을 제대로 설계하지 않으면 사용하지 않는 자원이 증가하거나 관리 범위가 빠르게 복잡해질 수 있다.
5. 기업이 온프레미스와 클라우드를 함께 사용하는 이유
실제 기업 환경에서는 모든 시스템을 한 번에 클라우드로 이전하기보다 온프레미스와 클라우드를 함께 사용하는 하이브리드 구조가 자주 검토된다.
하이브리드 환경에서는 기존 ERP나 내부 업무 시스템은 온프레미스에 유지하면서 새로운 웹 서비스나 데이터 분석 시스템을 클라우드에 구축할 수 있다. 기존 투자를 유지하면서 일부 시스템부터 단계적으로 현대화하는 방식도 가능하다.
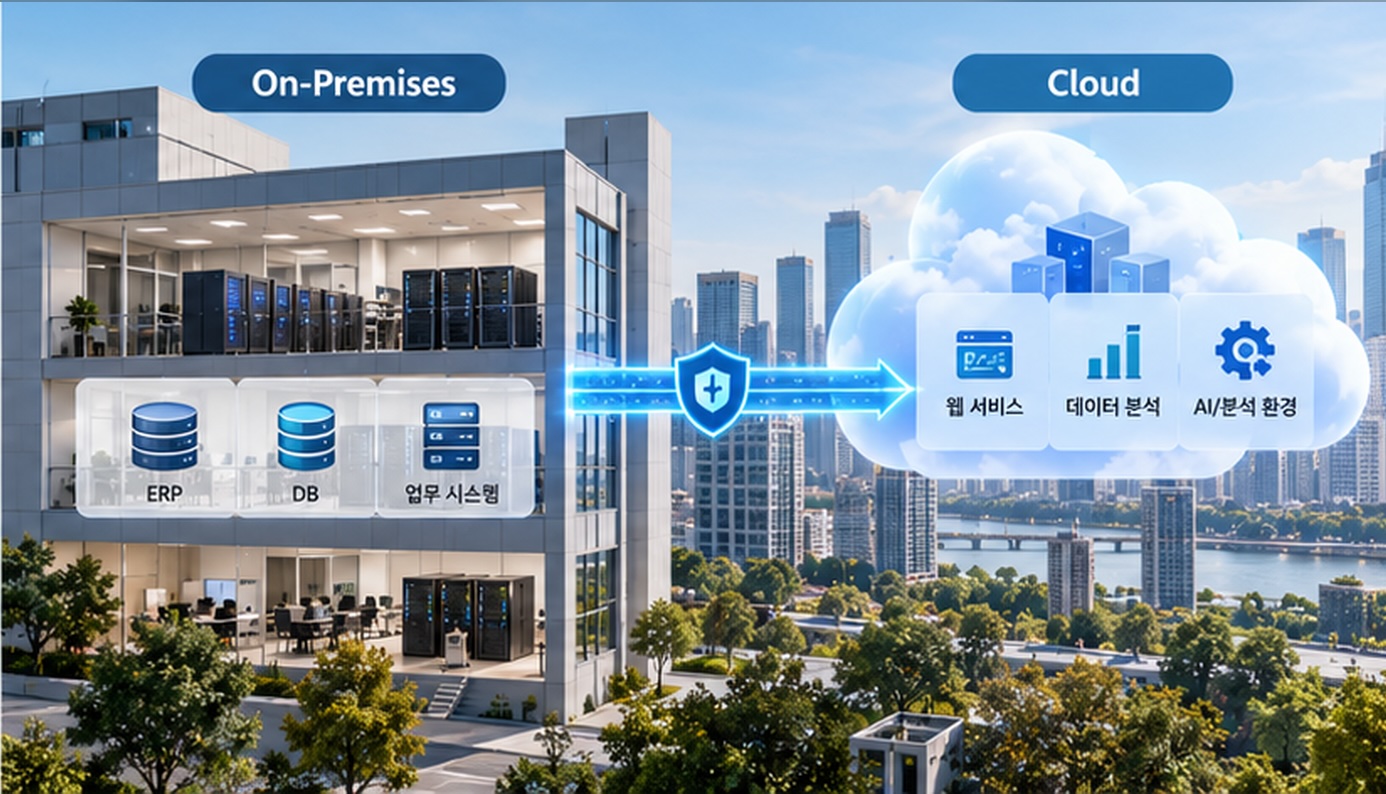
Google Cloud의 하이브리드·멀티클라우드 아키텍처 가이드 역시 하이브리드 클라우드를 퍼블릭 클라우드와 온프레미스 같은 사설 컴퓨팅 환경에 워크로드가 분산된 구조로 설명한다. 어떤 워크로드를 어느 환경에서 운영할 것인지와 각 환경 사이의 네트워크 연결을 함께 설계하는 것이 중요하다.
하지만 하이브리드가 항상 양쪽 환경의 장점만 결합하는 것은 아니다. 온프레미스와 클라우드를 동시에 관리해야 하기 때문에 계정과 권한, 네트워크, 로그, 모니터링, 장애 대응 체계가 이원화될 수 있으며 운영 복잡도가 오히려 높아질 수도 있다.
6. 보안과 운영 책임의 차이
온프레미스에서는 물리 시설부터 네트워크, 서버, 운영체제, 애플리케이션까지 대부분의 보안 책임이 기업에 있다.
클라우드에서는 이러한 책임 중 일부가 클라우드 사업자로 이동한다. 예를 들어 물리 데이터센터와 기반 인프라는 사업자가 관리하지만 고객 데이터, 사용자 권한, 애플리케이션 설정 등의 책임은 여전히 고객에게 남는다.
AWS는 이를 공동 책임 모델로 설명하며, 사업자는 클라우드 자체의 기반 인프라를 보호하고 고객은 사용하는 서비스와 구성에 따라 클라우드 내부의 보안을 담당한다고 설명한다. 특히 IaaS에서는 고객이 운영체제 패치나 애플리케이션, 접근권한 및 네트워크 설정 등 상당한 영역을 관리해야 한다.
따라서 서버를 클라우드로 옮겼다는 이유만으로 보안 운영 업무가 사라지는 것은 아니다. 오히려 물리 보안 대신 IAM, API 접근제어, 클라우드 네트워크 정책, 구성 오류 탐지와 같은 관리 영역의 중요성이 커진다.
NIST 역시 퍼블릭 클라우드를 사용할 때 데이터와 애플리케이션, 인프라를 외부 환경에 배치함으로써 발생하는 보안과 개인정보보호 문제를 평가해야 한다고 설명한다.
7. 기업이 인프라를 선택할 때 확인할 항목
온프레미스와 클라우드 중 어느 하나를 먼저 정한 뒤 시스템을 맞추기보다는 업무 시스템의 특성을 먼저 분석하는 것이 좋다.
우선 애플리케이션과 데이터베이스, 외부 연계 시스템 사이의 의존관계를 파악해야 한다. 네트워크 지연시간에 민감한 시스템을 클라우드로 이동했는데 핵심 데이터베이스가 온프레미스에 남아 있다면 예상하지 못한 성능 문제가 발생할 수 있다.
데이터의 중요도와 규제 요구사항, 장애 허용 수준도 확인해야 한다. RTO와 RPO 같은 복구 목표가 높은 시스템이라면 단순히 서버 위치를 정하는 것이 아니라 이중화와 백업, 재해복구 구조까지 함께 설계해야 한다.
비용 역시 서버 가격과 월간 클라우드 사용료만 비교해서는 안 된다. 네트워크 회선, 데이터 전송, 라이선스, 운영 인력, 유지보수, 백업, 모니터링, 보안 솔루션과 향후 시스템 이전 비용 등을 포함한 전체 비용 관점에서 평가할 필요가 있다.
NIST도 클라우드 도입 시 어떤 자원과 데이터를 이전할지 판단하고 클라우드로의 이동뿐 아니라 필요할 경우 다시 이동할 수 있는 계획까지 고려할 것을 권고한다.
8. 실무자 관점에서 보는 인프라 선택
실무에서 가장 주의해야 할 부분은 클라우드 전환을 단순한 서버 위치 변경으로 보는 것이다.
기존 서버를 가상머신 형태로 그대로 이전하면 시스템의 위치는 클라우드로 바뀔 수 있지만 운영 방식은 기존 온프레미스와 크게 달라지지 않을 수 있다. 반대로 관리형 데이터베이스나 자동 확장 같은 서비스를 무조건 도입하면 기존 업무 구조와 맞지 않아 관리 복잡도만 높아질 수도 있다.
특히 하이브리드 환경에서는 네트워크가 중요한 연결 지점이 된다. 온프레미스와 클라우드를 연결하는 회선에 문제가 발생하면 양쪽 시스템이 정상적으로 운영되고 있어도 전체 업무 서비스가 영향을 받을 수 있으므로 대역폭, 지연시간, 장애 대응 구조를 함께 검토해야 한다.
또한 클라우드는 자원을 빠르게 생성할 수 있기 때문에 기술적으로는 민첩하지만 관리 체계가 따라가지 못하면 계정, 권한, 로그, 비용과 자산 현황이 분산될 수 있다. 따라서 클라우드 도입은 서버 운영 방식의 변경이 아니라 인프라 운영 프로세스와 책임 체계를 함께 바꾸는 작업으로 접근하는 것이 현실적이다.
결론
온프레미스와 클라우드의 차이는 서버가 회사 안에 있는지 외부 데이터센터에 있는지만으로 설명하기 어렵다.
온프레미스는 기업이 물리 인프라부터 직접 통제하는 범위가 넓은 반면, 클라우드는 물리 인프라를 추상화하고 필요한 IT 자원을 서비스 형태로 제공한다. 그 결과 자원 확보와 확장 방식은 유연해지지만 네트워크, 접근권한, 구성 관리, 비용 통제처럼 새롭게 중요해지는 운영 영역도 생긴다.
따라서 기업에 가장 적합한 구조를 결정할 때는 온프레미스와 클라우드 중 어느 한쪽이 우월하다는 전제보다 업무 특성, 데이터, 성능, 가용성, 보안, 운영 역량과 비용을 기준으로 워크로드별 배치 전략을 수립하는 것이 중요하다.
참고자료 / 출처
- NIST — The NIST Definition of Cloud Computing, SP 800-145
- NIST — Cloud Computing Synopsis and Recommendations, SP 800-146
- NIST — Guidelines on Security and Privacy in Public Cloud Computing, SP 800-144
- Google Cloud Architecture Center — Build hybrid and multicloud architectures using Google Cloud
- AWS — 공동 책임 모델