
새 PC의 인터넷은 되는데 업무 서버에는 접속되지 않는다면 무엇부터 확인해야 할까요? IP 주소가 정상적으로 입력되어 있어도 서브넷 마스크, VLAN, 게이트웨이 또는 접근 정책이 맞지 않으면 특정 통신이 실패할 수 있습니다.
IP 주소와 서브넷은 장비가 속한 네트워크와 다른 영역으로 통신하는 경로를 이해하는 출발점입니다. 아래 주소와 장비 수는 원리를 설명하기 위한 가정 예시입니다.
IP 주소와 마스크를 함께 봐야 네트워크가 보입니다
IP 주소는 네트워크 인터페이스에 부여하는 논리 주소입니다. 한 장비도 여러 인터페이스나 주소를 가질 수 있으므로 ‘장비 한 대에 주소 하나’로만 이해하면 실제 구성을 설명하기 어렵습니다.
IPv4는 32비트이며, 192.168.10.25처럼 0~255 범위의 숫자 네 개로 표현합니다. 192.168.10.25/24의 /24는 앞쪽 24비트가 네트워크 부분이라는 뜻이며, 서브넷 마스크 255.255.255.0과 대응합니다. 이 주소가 속한 네트워크는 192.168.10.0/24입니다. Microsoft의 주소·서브넷 설명에서도 주소와 마스크를 함께 사용해 네트워크 부분을 구분합니다.
같은 /24를 적용한 192.168.10.25와 192.168.10.50은 같은 서브넷입니다. 그러나 /26이라면 192.168.10.25와 192.168.10.70은 서로 다른 서브넷에 속합니다. 앞의 숫자 세 묶음이 같다는 이유만으로 같은 네트워크라고 판단해서는 안 됩니다.
/26으로 나누면 주소 범위와 여유 용량이 달라집니다
서브네팅은 하나의 주소 블록을 더 작은 네트워크로 나누는 작업입니다. 가정 예시로 192.168.10.0/24를 /26으로 분할하면 다음 네 개가 만들어집니다.
| 서브넷 | 일반적인 호스트 할당 범위 | 브로드캐스트 주소 |
|---|---|---|
| 192.168.10.0/26 | 192.168.10.1~62 | 192.168.10.63 |
| 192.168.10.64/26 | 192.168.10.65~126 | 192.168.10.127 |
| 192.168.10.128/26 | 192.168.10.129~190 | 192.168.10.191 |
| 192.168.10.192/26 | 192.168.10.193~254 | 192.168.10.255 |
표의 호스트 범위는 모두 192.168.10.으로 시작합니다. /26은 호스트 부분이 6비트이므로 전체 주소가 64개이며, 일반적인 IPv4 LAN에서는 네트워크·브로드캐스트 주소를 제외한 62개를 호스트 주소로 사용할 수 있습니다. 게이트웨이와 고정 장비에 쓸 주소도 이 범위에서 확보해야 하므로 PC 62대를 모두 수용한다는 뜻은 아닙니다. 계산 원리는 Cisco의 서브네팅 문서를 참고할 수 있습니다.
예를 들어 PC 50대에 프린터·무선 단말이 추가될 환경이라면 /26의 여유가 충분한지 먼저 계산해야 합니다. 현재 장비 수뿐 아니라 동시 접속 수와 증설 계획까지 반영해 크기를 정합니다.
VLAN은 영역을 나누고 접근 정책은 통신을 제한합니다
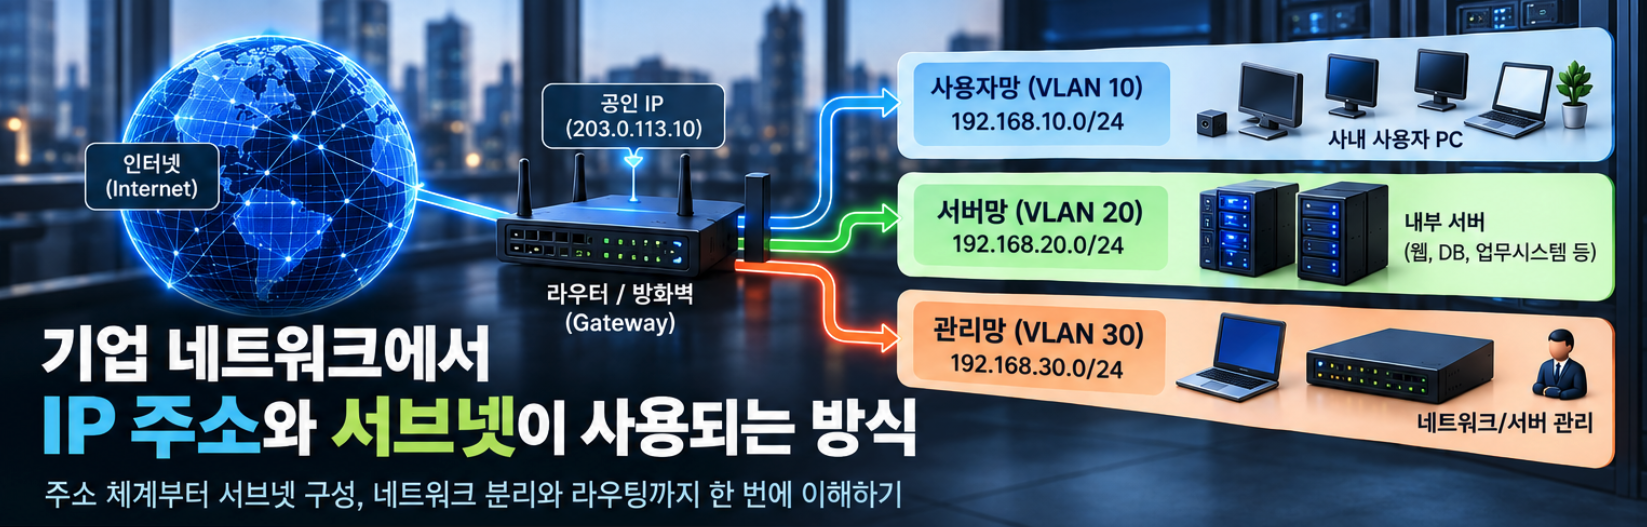
기업에서는 사용자망·서버망·관리망·게스트망을 구분할 수 있습니다. VLAN은 스위치의 Layer 2 통신 영역을 논리적으로 나누는 기술이고, 서브넷은 IP 계층의 주소 범위입니다. 두 개념은 다르지만 일반적인 사내 설계에서는 VLAN마다 별도 서브넷을 배정합니다.
같은 VLAN과 서브넷에 있는 단말은 일반적으로 로컬에서 직접 통신합니다. 다른 서브넷으로 보내는 트래픽은 라우팅이 필요하며, 별도 경로가 없으면 기본 게이트웨이로 전달합니다. 이 역할은 라우터·Layer 3 스위치·방화벽 등이 담당할 수 있습니다.
다만 서브넷이 다르다는 사실만으로 접근 차단이 보장되지는 않습니다. 경로가 연결되어 있고 정책이 허용하면 서로 통신할 수 있습니다. Cisco의 VLAN 간 라우팅·ACL 예시처럼 경로 구성과 허용·차단 규칙을 함께 설계해야 합니다.
가령 사용자망의 업무 웹 접속은 허용하고 DB 직접 접속은 차단할 수 있습니다. 관리 접속도 관리망 전체에 일괄 허용하기보다 승인된 관리 단말과 필요한 서비스로 좁히는 방식이 적절합니다.
통신이 안 되면 주소부터 정책까지 순서대로 확인합니다
설정 문제를 점검할 때는 다음 순서를 기준으로 원인을 좁힐 수 있습니다.
- 출발지와 목적지의 IP 주소·마스크를 확인해 같은 서브넷인지 계산합니다.
- 스위치 포트나 무선 SSID가 의도한 VLAN에 연결되는지 확인합니다.
- 다른 서브넷이면 게이트웨이 설정과 목적지·응답 방향의 경로를 확인합니다.
- 방화벽·접근통제 목록(ACL), 서버 자체 방화벽, 서비스의 수신 상태를 확인합니다.
가정 예시의 PC가 192.168.10.25/26, 서버가 192.168.10.70/26이라면 먼저 서로 다른 서브넷이라는 사실을 확인해야 합니다. 주소를 임의로 바꾸기보다 현재 설계에 맞는 VLAN과 라우팅 구성을 확인하는 편이 문제를 정확히 좁히는 데 도움이 됩니다.
클라우드에서도 주소와 경로를 구분해 봐야 합니다. AWS에서는 서브넷의 퍼블릭·프라이빗 구분이 라우팅 구성과 관련되며, 보안 그룹과 네트워크 ACL도 별도로 작동합니다. 자세한 조건은 AWS 서브넷 문서에서 확인할 수 있습니다.
자주 묻는 질문
게이트웨이 주소는 반드시 .1이어야 합니까?
아닙니다. 일반적인 LAN에서는 해당 서브넷의 사용 가능한 주소 중 하나를 게이트웨이 인터페이스에 지정하며, .1은 관례로 많이 쓰는 값입니다. 실제 장비에 설정된 주소와 단말의 게이트웨이가 맞는지 확인해야 합니다.
같은 서브넷인데 ping이 실패하면 연결이 끊긴 것입니까?
그렇게 단정할 수 없습니다. 단말이나 보안 장비가 ICMP 응답을 제한할 수 있으므로, 허용된 환경에서 실제 업무 서비스의 접속 여부와 관련 정책도 함께 확인해야 합니다.
AWS에서도 /26이면 주소 62개를 쓸 수 있습니까?
일반적인 AWS IPv4 서브넷은 앞의 네 주소와 마지막 주소가 예약되어 /26의 64개 중 59개가 리소스 할당 대상입니다. 온프레미스의 ‘전체 주소에서 2개 제외’ 계산을 그대로 적용하면 안 되며, BYOIP 등 예외는 AWS 주소 크기 문서를 확인해야 합니다.
결론
IP 설계는 주소를 배정하는 작업과 네트워크 경계·통신 규칙을 정하는 작업이 이어지는 과정입니다. 먼저 장비 종류와 예상 수량을 정리하고, 서브넷별 용량을 계산한 뒤 VLAN·게이트웨이·허용할 통신을 함께 설계해야 합니다.
기존 환경을 점검한다면 주소 목록에 마스크, VLAN, 게이트웨이, 할당 방식과 사용 목적을 함께 기록해 보십시오. 주소만 나열한 목록보다 실제 통신 구조와 변경 영향을 파악하기 쉽습니다.