
기업의 내부 네트워크에는 직원 PC, 업무 서버, 프린터, 무선 네트워크, 보안 장비 등 다양한 시스템이 연결되어 있다. 이러한 장비를 하나의 네트워크에 배치하면 관리가 복잡해지고, 불필요한 통신이 발생하며, 보안 정책을 적용하기도 어려워진다.
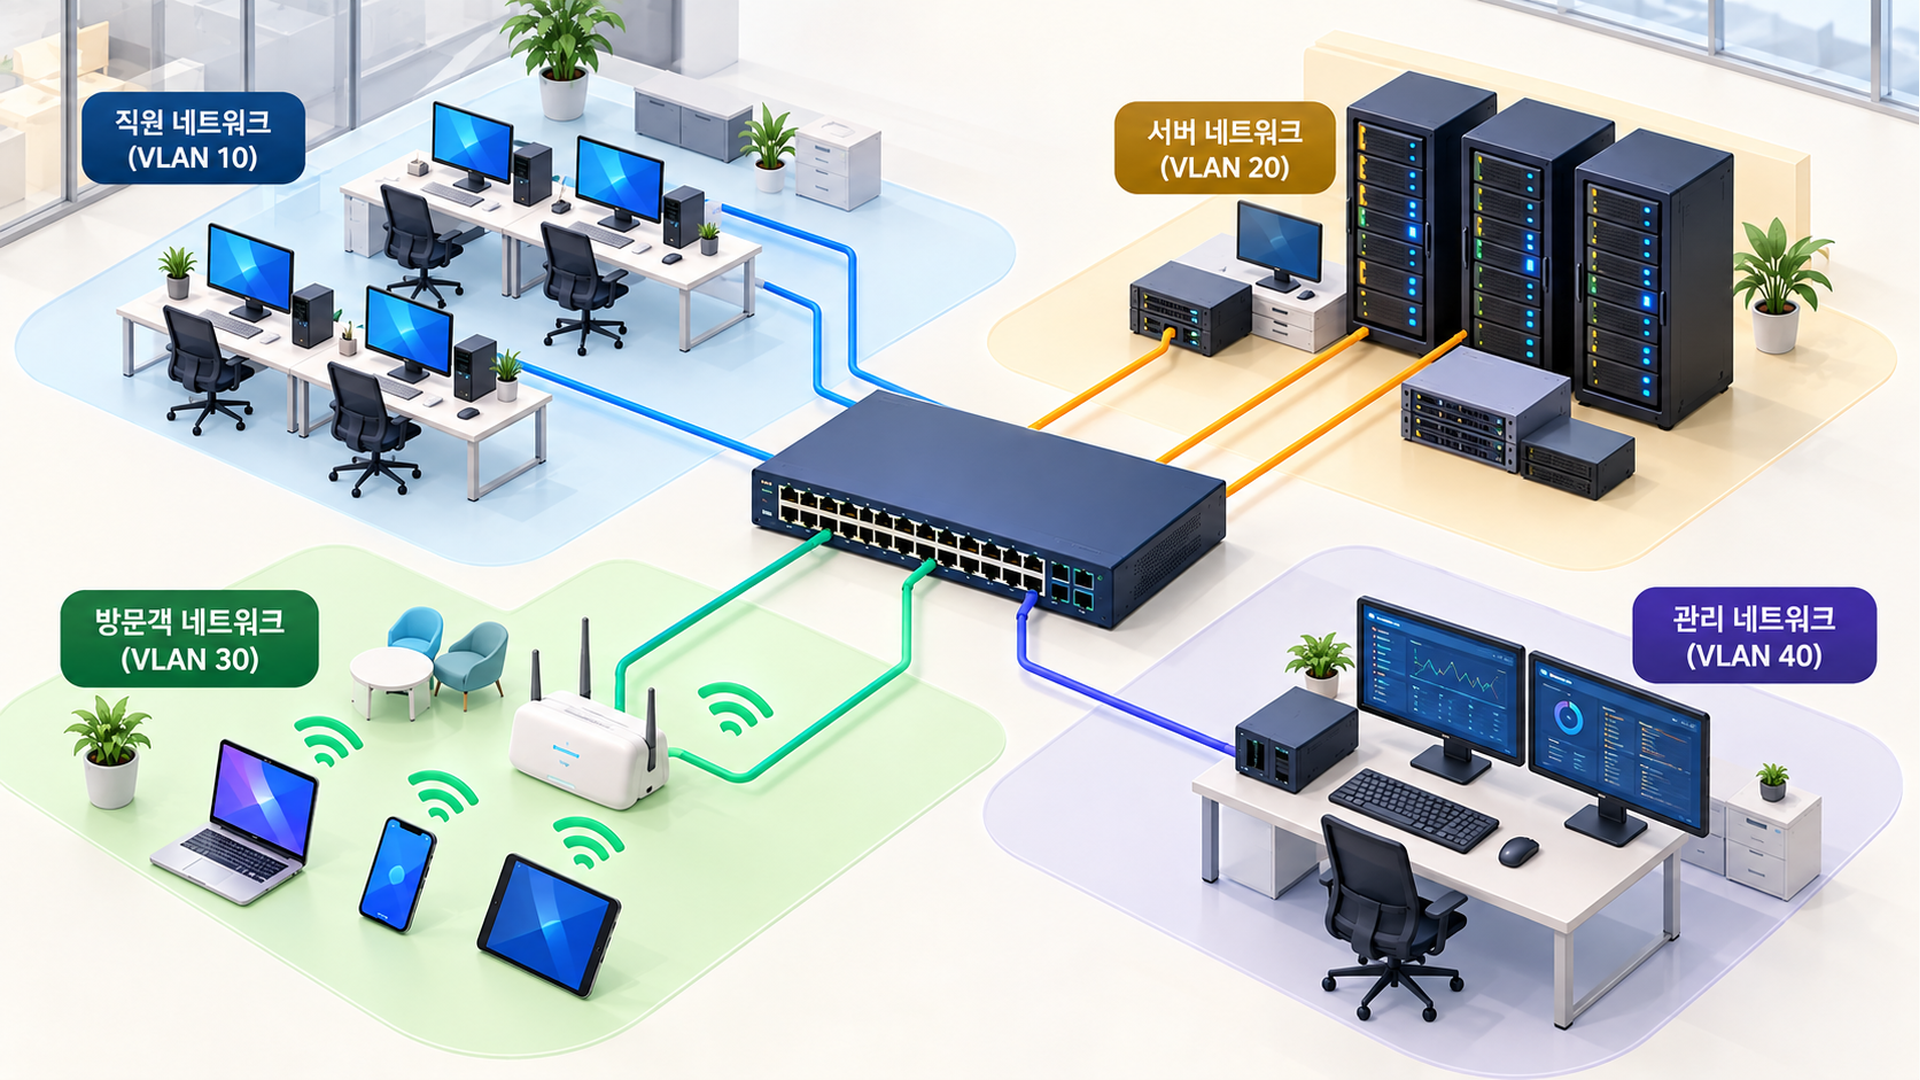
이 문제를 해결하기 위해 기업에서는 VLAN(Virtual Local Area Network) 기술을 활용한다. VLAN은 물리적으로 동일한 네트워크 장비를 사용하면서도 논리적으로 네트워크를 분리할 수 있는 기술이다.
예를 들어 같은 사무실에 근무하는 인사팀과 개발팀이 동일한 스위치를 사용하더라도 서로 다른 VLAN에 소속되도록 구성할 수 있다. 또한 업무용 네트워크와 방문객용 네트워크를 분리하여 서로 다른 접근 정책을 적용할 수도 있다.
VLAN은 단순히 네트워크를 나누는 기능을 넘어 기업의 네트워크 운영과 보안 체계를 설계할 때 중요한 역할을 한다. 이번 글에서는 VLAN의 기본 구조와 작동 원리, 기업 내부 네트워크에서의 활용 방식, 그리고 실제 운영 과정에서 고려해야 할 보안 요소를 살펴본다.
1. VLAN의 개념과 기본 구조
VLAN이란 무엇인가
VLAN은 하나의 물리적 LAN을 여러 개의 논리적 네트워크로 구분하는 기술이다.
일반적인 이더넷 네트워크에서는 같은 브로드캐스트 도메인에 속한 장비들이 ARP 요청과 같은 브로드캐스트 트래픽을 공유한다. 네트워크 규모가 커지면 이러한 트래픽이 불필요하게 확산되고 장비 관리도 어려워질 수 있다. VLAN을 적용하면 하나의 물리적 스위치 안에서도 여러 브로드캐스트 도메인을 구성할 수 있다.
예를 들어 스위치에 연결된 장비를 다음과 같이 나눌 수 있다.
- VLAN 10: 일반 직원 PC
- VLAN 20: 업무 서버
- VLAN 30: 방문객 네트워크
- VLAN 40: 네트워크 관리 장비
이 장비들은 동일한 스위치에 연결되어 있어도 서로 다른 VLAN에 속한다면 기본적인 Layer 2 통신 영역이 분리된다. 따라서 VLAN 10에서 발생한 일반적인 브로드캐스트 프레임은 VLAN 20으로 그대로 전달되지 않는다.
이러한 논리적 분리는 IEEE 802.1Q 표준에 기반한다. IEEE 802.1Q는 VLAN을 포함한 브리지 네트워크의 동작과 관리 체계를 정의한다.
물리적 네트워크 분리와 VLAN의 차이
네트워크를 분리하는 가장 직관적인 방법은 각각의 용도에 별도 스위치와 케이블을 사용하는 것이다. 그러나 부서나 시스템이 늘어날 때마다 장비를 추가하면 구축 비용과 관리 부담이 증가한다.
VLAN은 이러한 문제를 줄이기 위한 방법이다. 물리적 네트워크를 여러 개 구축하지 않아도 VLAN을 지원하는 스위치에서 논리적인 네트워크 분리가 가능하다.
다만 VLAN으로 네트워크를 분리했다고 해서 모든 장비 간 통신이 영구적으로 차단되는 것은 아니다. VLAN 간 통신을 위해 라우팅 기능을 구성하면 서로 다른 VLAN 사이에서도 데이터가 전달될 수 있다.
즉, VLAN은 기본적으로 Layer 2의 논리적 분리 기술이며, 접근통제 정책 전체를 대신하는 보안 솔루션은 아니다.
2. VLAN의 동작 원리와 주요 구성 요소
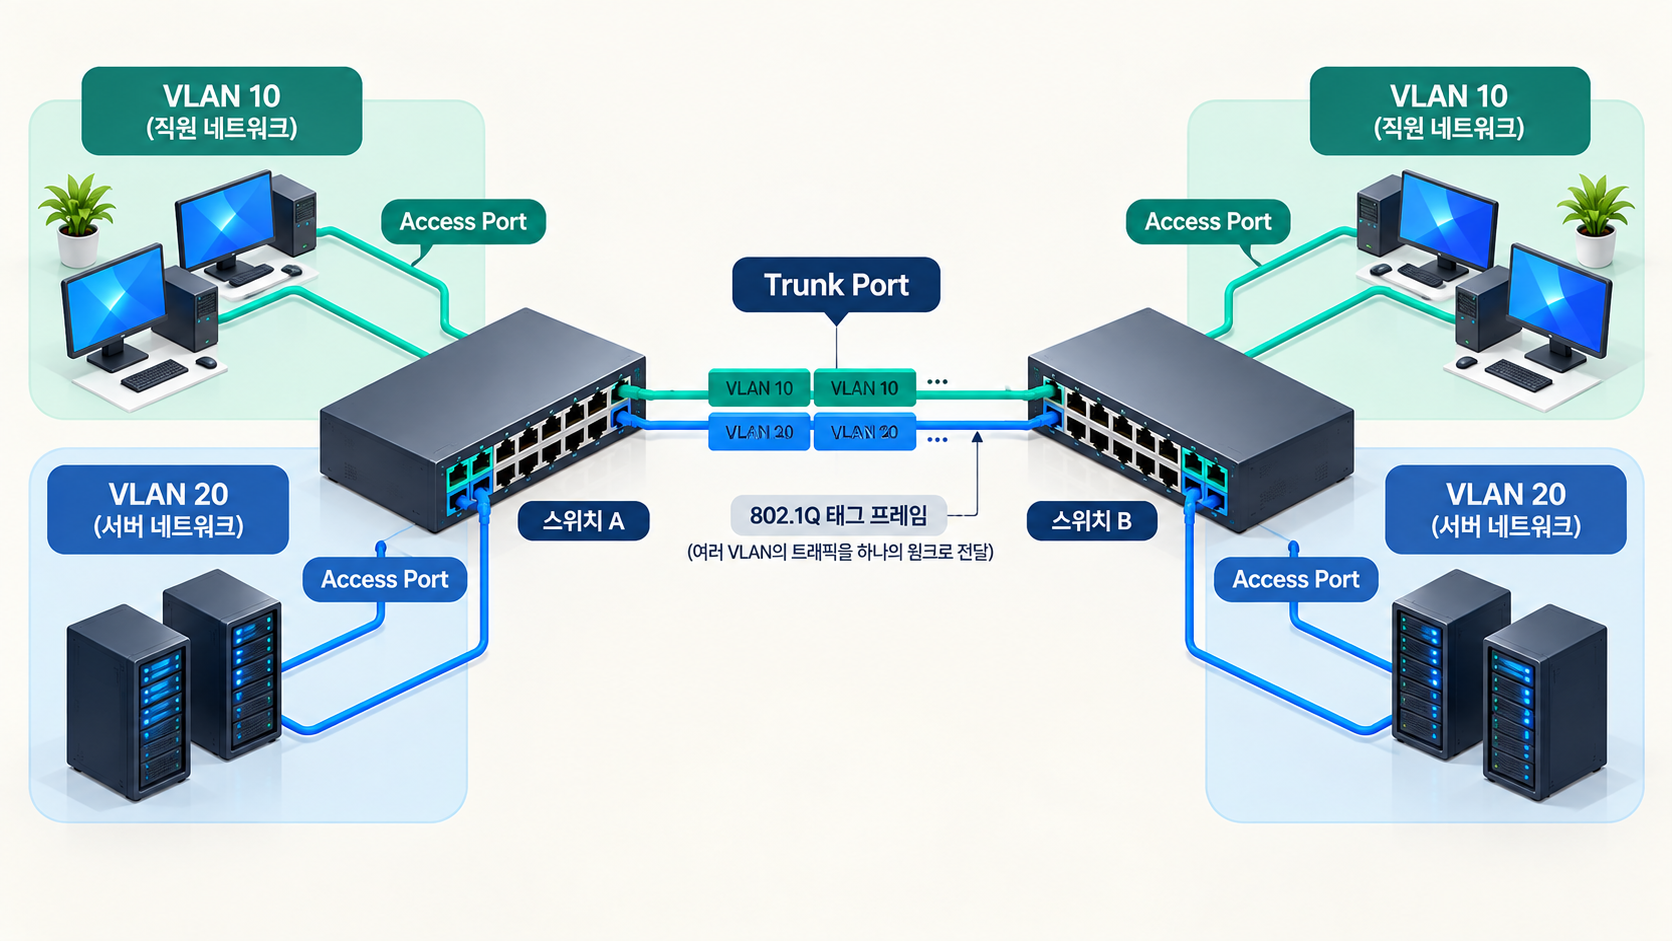
VLAN의 동작을 이해하기 위해서는 VLAN ID, Access Port, Trunk Port의 개념을 알아야 한다.
VLAN ID와 논리적 네트워크 구분
각 VLAN은 서로 다른 VLAN ID를 사용하여 구분된다. 예를 들어 VLAN 10과 VLAN 20은 동일한 물리적 스위치에 설정되어 있어도 서로 다른 논리적 네트워크로 동작한다.
IEEE 802.1Q의 일반적인 VLAN 태그에서는 12비트 VLAN ID 필드를 사용하며, 일반적으로 VLAN ID 1~4094가 사용 가능한 범위에 해당한다. 다만 실제로 설정할 수 있는 VLAN의 개수와 범위는 장비 및 소프트웨어에 따라 달라질 수 있다.
VLAN ID는 네트워크 관리자가 업무 목적이나 시스템 유형에 맞게 설계한다.
Access Port의 역할
Access Port는 일반적으로 하나의 VLAN에 소속된 단말을 연결할 때 사용하는 포트다. 직원 PC를 VLAN 10에 연결하려면 해당 PC가 연결된 스위치 포트를 VLAN 10의 Access Port로 구성할 수 있다.
일반적인 Access Port는 단말과 태그가 없는 이더넷 프레임을 주고받으며, 스위치가 포트 설정에 따라 해당 트래픽의 VLAN을 구분한다. 단, IP 전화기와 PC가 연결되는 음성 VLAN 구성 등 일부 예외적인 방식도 존재한다.
Trunk Port의 역할
Trunk Port는 하나의 물리적 연결을 통해 여러 VLAN의 트래픽을 전달하는 포트다. 기업에서는 여러 스위치를 서로 연결해야 하므로 각 VLAN마다 별도의 케이블을 설치하는 방식이 비효율적일 수 있다.
이때 Trunk Port를 사용하면 서로 다른 VLAN의 트래픽을 하나의 물리적 링크에서 전달할 수 있다. IEEE 802.1Q에서는 VLAN 태그를 이용하여 프레임이 어느 VLAN에 속하는지 구분한다.
예를 들어 두 스위치 사이의 트렁크 링크에 VLAN 10과 VLAN 20을 허용하면 두 VLAN의 트래픽을 하나의 링크로 전달할 수 있다.
다만 트렁크에서 전달할 VLAN 목록은 장비 설정에 따라 제한할 수 있으며, Native VLAN에 해당하는 트래픽은 일반적인 구성에서 태그 없이 전달될 수 있다. 따라서 트렁크 구성에서는 허용 VLAN과 태그 처리 방식을 함께 확인해야 한다.
3. VLAN 간 통신과 Inter-VLAN Routing
서로 다른 VLAN에 속한 장비는 일반적인 Layer 2 스위칭만으로 직접 통신하지 않는다. 예를 들어 VLAN 10에 속한 직원 PC가 VLAN 20에 있는 업무 서버에 접속해야 한다면 별도의 Layer 3 통신 경로가 필요하다. 이를 Inter-VLAN Routing(VLAN 간 라우팅)이라고 한다.
VLAN 간 라우팅 구조
VLAN 간 라우팅은 라우터 또는 Layer 3 스위치에서 수행할 수 있다. Layer 3 스위치에서는 VLAN별 SVI(Switched Virtual Interface)를 구성하여 각 VLAN의 게이트웨이 역할을 수행하도록 설정할 수 있다.
일반적인 통신 과정은 다음과 같다.
- 직원 PC가 다른 서브넷에 속한 업무 서버로 패킷을 전송한다.
- PC는 해당 패킷을 기본 게이트웨이로 전달한다.
- Layer 3 장비가 목적지 네트워크에 대한 라우팅을 수행한다.
- 적용된 ACL이나 방화벽 정책이 있다면 해당 정책에 따라 트래픽을 허용하거나 차단한다.
- 통신이 허용되면 목적지 VLAN으로 패킷이 전달된다.
여기서 중요한 점은 VLAN을 분리하는 것과 VLAN 간 통신을 통제하는 것이 서로 다른 작업이라는 사실이다. VLAN을 구분하더라도 VLAN 간 라우팅을 활성화하고 별도의 제한을 두지 않으면 의도하지 않은 통신이 허용될 수 있다.
따라서 기업에서는 VLAN 설계와 함께 ACL(Access Control List) 또는 방화벽 정책을 검토해야 한다.
4. 기업 내부 네트워크에서 VLAN을 활용하는 방식
기업에서 VLAN을 구성할 때는 단순히 부서별로 네트워크를 나누는 것보다 시스템의 역할과 보안 요구사항을 함께 고려하는 것이 중요하다. 다음은 일반적인 기업 환경을 가정한 VLAN 구성 예시다.
| 구분 | VLAN ID | IP 대역 예시 | 주요 용도 |
|---|---|---|---|
| 직원 네트워크 | 10 | 192.168.10.0/24 | 일반 업무용 PC |
| 서버 네트워크 | 20 | 192.168.20.0/24 | 사내 업무 서버 |
| 방문객 네트워크 | 30 | 192.168.30.0/24 | 외부 방문객 인터넷 접속 |
| 관리 네트워크 | 40 | 192.168.40.0/24 | 네트워크 장비 관리 |
위 VLAN ID와 IP 주소는 설명을 위한 예시이며, 실제 운영 환경에서는 별도의 주소 및 보안 정책 설계가 필요하다.
직원 네트워크와 서버 네트워크 분리
직원 PC와 업무 서버를 서로 다른 VLAN으로 구성하면 두 영역 사이의 통신을 별도 정책으로 관리할 수 있다. 예를 들어 직원 PC에서는 업무에 필요한 서버의 서비스 포트만 접근하도록 허용하고, 불필요한 관리 포트나 다른 서버로의 접근은 제한할 수 있다.
이러한 방식은 네트워크의 접근 경로를 명확히 하고, 단말에서 발생한 보안 사고가 다른 영역으로 확산될 가능성을 줄이는 데 도움이 된다. 다만 실제 접근 제한 효과는 VLAN 자체가 아니라 VLAN 사이에 설정한 라우팅 및 보안 정책에 달려 있다.
방문객 네트워크 분리
기업의 방문객용 무선 네트워크는 일반적으로 내부 업무망과 구분하는 것이 바람직하다. 방문객 단말을 별도 VLAN에 연결하고 인터넷 사용에 필요한 통신만 허용하면 내부 업무 서버나 관리 장비에 대한 접근을 제한할 수 있다.
이때 무선 SSID와 VLAN을 연계하여 서로 다른 이용자 그룹을 분리할 수 있다. 단, 무선 네트워크 장비와 인증 방식에 따라 실제 구현 구조에는 차이가 있다.
관리 네트워크 분리
스위치, 라우터, 방화벽 등 네트워크 장비의 관리 인터페이스는 일반 직원 네트워크와 분리하여 운영하는 것이 좋다. 관리 네트워크를 별도로 구성하면 장비 관리 서비스에 접근할 수 있는 사용자를 제한하고 관리 트래픽을 구분할 수 있다.
여기에 관리자 인증, 접근통제, 접속 기록 관리 등을 함께 적용하면 보다 체계적인 운영 환경을 구성할 수 있다.
5. VLAN을 활용한 네트워크 분리의 장점과 한계
VLAN 구성의 장점
첫째, 네트워크 운영 효율성을 높일 수 있다. 하나의 물리적 네트워크 인프라를 여러 논리적 영역으로 구분하여 사용할 수 있으므로 부서나 시스템별로 별도의 스위치를 구성해야 하는 부담을 줄일 수 있다.
둘째, 브로드캐스트 영역을 분리할 수 있다. VLAN별 브로드캐스트 도메인이 구분되므로 특정 VLAN에서 발생한 브로드캐스트 트래픽이 다른 VLAN으로 불필요하게 확산되는 것을 줄일 수 있다.
셋째, 보안 정책의 적용 단위를 명확히 할 수 있다. 직원, 서버, 방문객, 관리 장비 등의 네트워크를 구분하면 영역별 통신 정책을 보다 체계적으로 수립할 수 있다.
VLAN 구성의 한계
VLAN에는 반드시 고려해야 할 한계도 존재한다. 우선 VLAN 분리만으로 모든 보안 위협을 차단할 수는 없다. 같은 VLAN 내부의 단말 사이에는 별도의 보호 조치가 없다면 직접 통신이 가능할 수 있다.
또한 VLAN 간 라우팅 설정이나 ACL 정책이 잘못 구성되면 원래 분리하려던 영역 사이에 불필요한 통신이 허용될 수 있다. 스위치의 트렁크 설정, Native VLAN 처리, 포트 설정이 부적절한 경우에도 의도하지 않은 연결이나 보안 취약점이 발생할 가능성이 있다.
따라서 VLAN은 네트워크 보안의 기본적인 분리 수단으로 활용하되 방화벽, 접근통제, 단말 인증 등의 보안 기능과 함께 운영해야 한다.
6. 기업에서 VLAN을 설계할 때 고려해야 할 사항
업무 목적에 따른 VLAN 분류
VLAN을 설계할 때는 먼저 네트워크에 연결되는 자산을 파악해야 한다. 직원 PC, 서버, 프린터, IoT 장비, 관리 장비 등은 서로 다른 통신 목적과 보안 요구사항을 가질 수 있다.
따라서 단순히 물리적 위치에 따라 VLAN을 나누기보다는 업무 기능과 정보자산의 중요도를 고려하여 분리 기준을 수립하는 것이 효과적이다.
VLAN 간 접근통제 정책 수립
네트워크 분리의 보안 효과는 VLAN 간 통신을 얼마나 적절하게 제어하는지에 따라 달라진다. 예를 들어 방문객 VLAN에서 업무 서버 VLAN으로 접근하는 통신은 원칙적으로 제한하고, 직원 VLAN에서는 업무에 필요한 서버와 서비스에 대해서만 접근을 허용할 수 있다.
기업에서는 이러한 정책을 ACL이나 방화벽에 적용하고, 변경 시 영향을 검토해야 한다.
스위치 설정과 관리 체계
VLAN 설정은 네트워크 장비의 운영 정책과 함께 관리해야 한다. 특히 다음 사항을 확인하는 것이 중요하다.
- 사용하지 않는 스위치 포트의 비활성화
- Access Port 및 Trunk Port 설정 확인
- 트렁크 링크에서 필요한 VLAN만 허용
- Native VLAN 설정 및 태그 처리 방식 점검
- VLAN 간 라우팅 및 접근통제 정책 검토
- 설정 변경 이력과 네트워크 구성도 관리
이러한 항목은 장비별 지원 기능과 현재 구성 상태를 고려하여 적용해야 한다.
7. 실무자 관점: VLAN 분리와 보안망 분리를 동일하게 판단해서는 안 된다
기업의 정보보호 점검이나 네트워크 구성 검토 과정에서는 특정 시스템이 다른 VLAN에 속해 있다는 사실만으로 네트워크가 안전하게 분리되었다고 판단하기 쉽다. 그러나 VLAN 설정만 확인해서는 실제 통신 가능 여부를 알 수 없다.
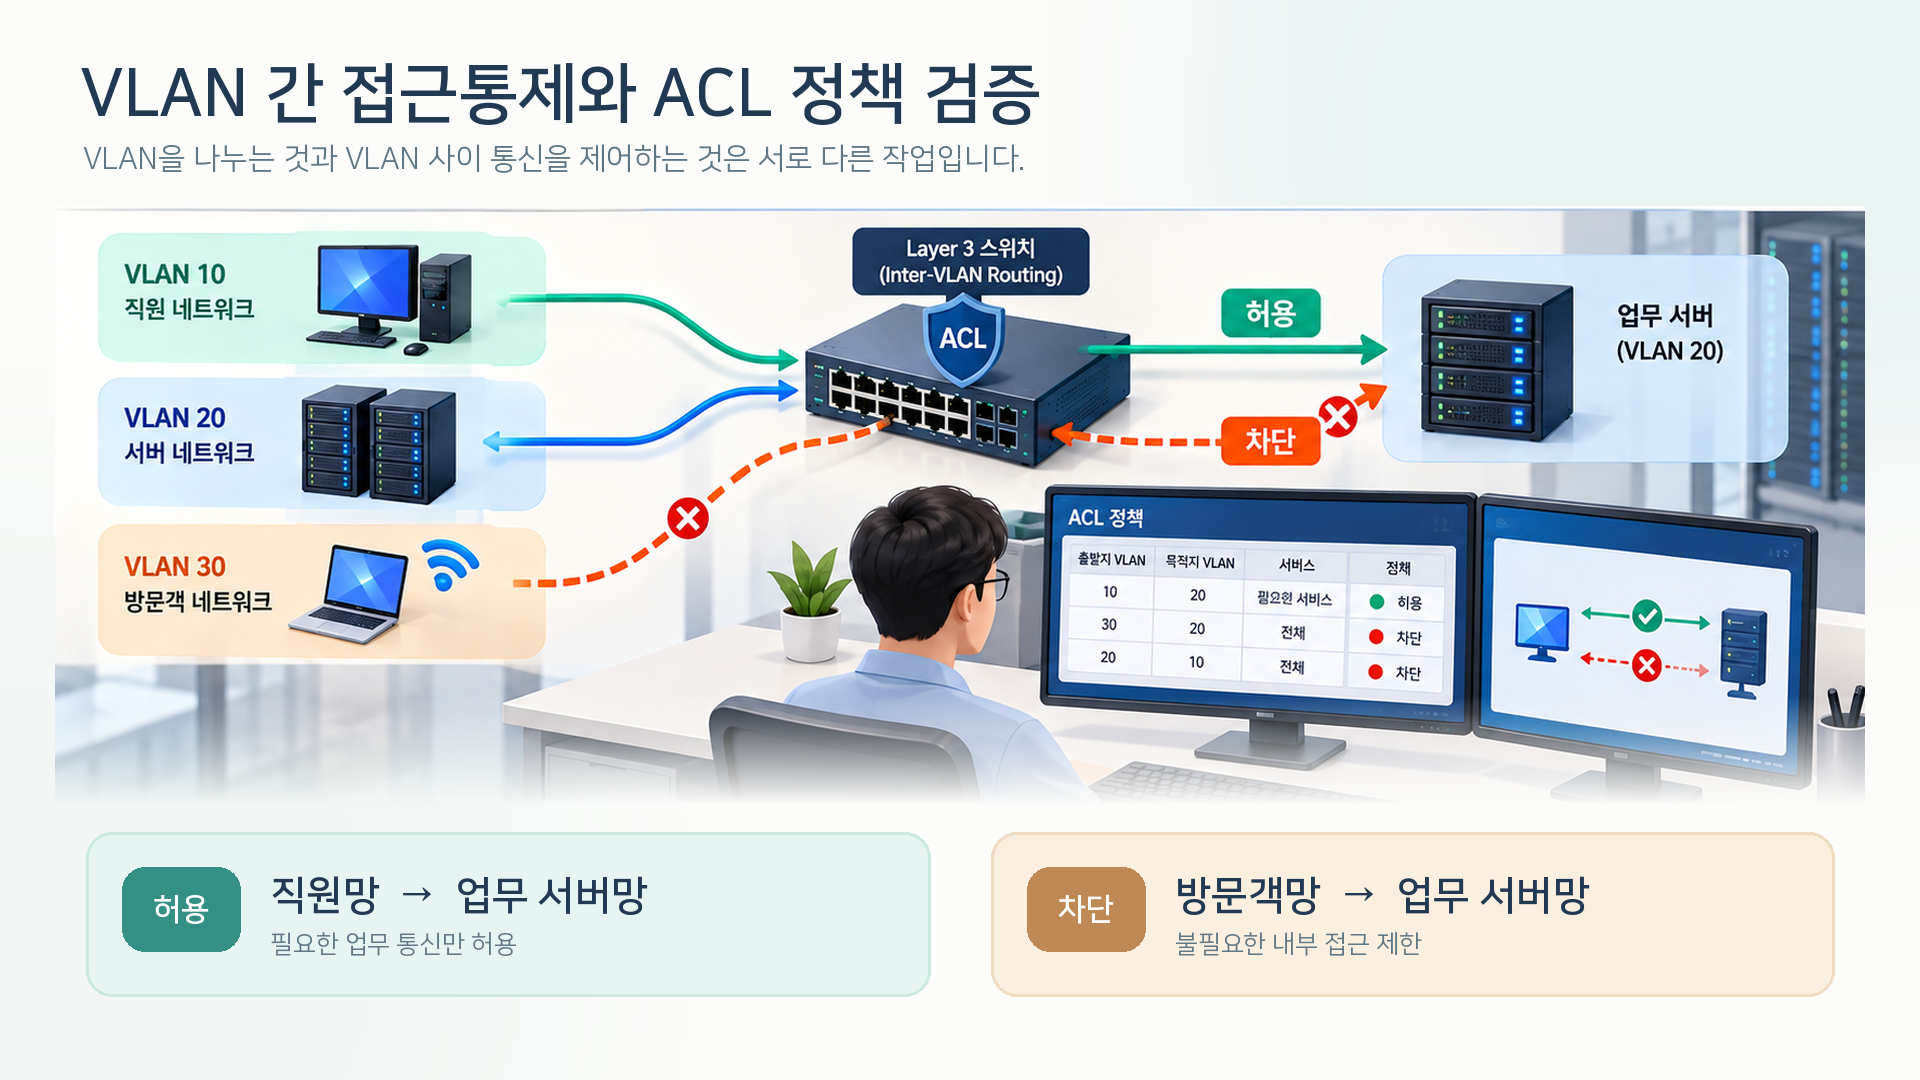
예를 들어 직원망과 서버망을 서로 다른 VLAN으로 구성했더라도 Layer 3 스위치에서 VLAN 간 라우팅이 활성화되어 있고 별도 ACL이 없다면 직원망에서 서버망으로 접근할 수 있다.
반대로 같은 물리적 스위치를 사용하더라도 VLAN을 분리하고, 경계 장비에서 통신을 제한하며, 접근 기록과 변경 이력을 관리한다면 논리적으로 구분된 네트워크를 운영할 수 있다.
실무에서 중요한 것은 VLAN의 개수나 구분 여부 자체보다 실제 통신 경로와 접근통제 수준이다. 보안 담당자는 네트워크 구성도만 확인하는 데 그치지 않고 VLAN별 게이트웨이, 라우팅 경로, ACL, 방화벽 정책을 함께 검토할 필요가 있다.
특히 중요 시스템이 연결된 네트워크에서는 허용되어야 하는 통신과 차단되어야 하는 통신을 구분하여 실제 접근 테스트를 수행하는 것이 효과적이다.
CISA 역시 네트워크 분리를 적용할 때 VLAN과 같은 논리적 분리 수단을 라우터 ACL, 방화벽 등 다른 통제 수단과 결합하는 다층 방어 접근을 권고한다.
따라서 VLAN은 네트워크를 나누는 출발점이며, 보안 수준은 분리된 영역 사이의 통신을 어떻게 통제하고 검증하는지에 따라 결정된다.
8. 결론
VLAN은 하나의 물리적 네트워크를 여러 논리적 네트워크로 분리하는 핵심 기술이다. 기업에서는 VLAN을 이용하여 직원망, 서버망, 방문객망, 관리망 등을 구분하고 네트워크 운영 효율성과 관리 체계를 개선할 수 있다.
Access Port와 Trunk Port는 VLAN을 실제 네트워크 장비에 적용하는 데 필요한 기본 구성 요소이며, VLAN 간 통신에는 Layer 3 라우팅이 필요하다.
다만 VLAN의 논리적 분리 기능을 보안 접근통제와 동일하게 이해해서는 안 된다. 안전한 기업 네트워크를 구성하려면 VLAN 설계와 함께 ACL, 방화벽, 인증, 변경 관리, 통신 경로 검증 등의 운영 절차가 필요하다.
결국 VLAN 설계의 핵심은 단순히 네트워크를 여러 개로 나누는 것이 아니라 업무에 필요한 통신은 허용하고 불필요한 통신은 제한할 수 있는 구조를 만드는 것이다.
참고자료
- IEEE — IEEE 802.1Q-2022: Bridges and Bridged Networks — VLAN과 브리지 네트워크의 기본 동작을 정의하는 국제 기술 표준.
- Cisco — Configuring Interface Characteristics — Access Port, Trunk Port, VLAN 태그 처리 방식에 관한 공식 기술 문서.
- Cisco — Configure Inter-VLAN Routing with Catalyst Switches — Layer 3 스위치의 VLAN 간 라우팅과 SVI 구성 원리를 설명하는 문서.
- CISA — Enhanced Visibility and Hardening Guidance for Communications Infrastructure — VLAN, ACL, 방화벽 등을 활용한 네트워크 분리 및 다층 방어 권고 사항.