
정상 계정으로 로그인한 사용자가 업무 자료를 대량으로 내려받았다면, 로그인 성공 기록만으로는 그 행동이 적절했는지 판단하기 어렵습니다. 승인된 자료 이관일 수도 있고, 탈취된 계정을 통한 정보 유출 시도일 수도 있습니다.
UAM(User Activity Monitoring, 사용자 활동 모니터링)은 사용자가 시스템에서 수행한 행동을 기록하고 확인하는 활동입니다. 여기에 정책 규칙이나 평소 행동과의 비교를 결합하면 조사할 만한 이상 징후를 찾을 수 있습니다. 핵심은 로그인 이후의 행동을 업무 맥락과 함께 살펴보는 데 있습니다.
1. UAM의 활동 기록과 이상행위 분석의 관계
UAM에서 말하는 활동은 로그인, 파일 접근, 애플리케이션 사용 등 사용자가 남긴 행동입니다. Teramind 공식 문서도 UAM을 User Activity Monitoring으로 표기합니다. 다만 제품마다 수집 범위와 분석 기능이 다르므로, UAM이라는 이름만으로 모든 이상행위 탐지 기능이 포함된다고 판단해서는 안 됩니다. Teramind 공식 문서
관련 기술은 역할을 기준으로 구분하면 이해하기 쉽습니다.
| 구분 | 중심 역할 | 확인할 내용 |
|---|---|---|
| UAM | 사용자 활동 기록·모니터링 | 누가 어떤 행동을 했는지 |
| UEBA | 사용자·개체 행동 분석 | 평소 패턴과 다른 행동이 있는지 |
| SIEM | 여러 시스템의 보안 로그 통합·분석 | 서로 다른 이벤트가 어떻게 연결되는지 |
UEBA(User and Entity Behavior Analytics)는 사용자뿐 아니라 장치 등 개체의 행동도 분석하는 접근입니다. Microsoft Sentinel은 과거 행동과 유사 집단의 패턴을 비교하는 UEBA 기능을 설명합니다. 위 표는 역할을 구분한 것이며, 실제 제품에서는 기능이 겹칠 수 있습니다. Microsoft Sentinel UEBA 문서
접근권한 관리와 활동 모니터링도 함께 필요합니다. 권한이 있어 자료를 열 수 있다는 사실과, 그 자료를 업무상 필요한 범위에서 사용했다는 판단은 별개이기 때문입니다.
2. 행동을 연결하려면 수집 항목부터 맞춰야 합니다
CISA는 사용자 활동, 관리자 작업, 애플리케이션 로그인 등을 기록하고 로그를 중앙에서 확인하는 방식을 권고합니다. 이를 사용자 행동 조사에 적용하려면 기록에 남길 항목을 구체화해야 합니다. CISA 로그 관리 지침
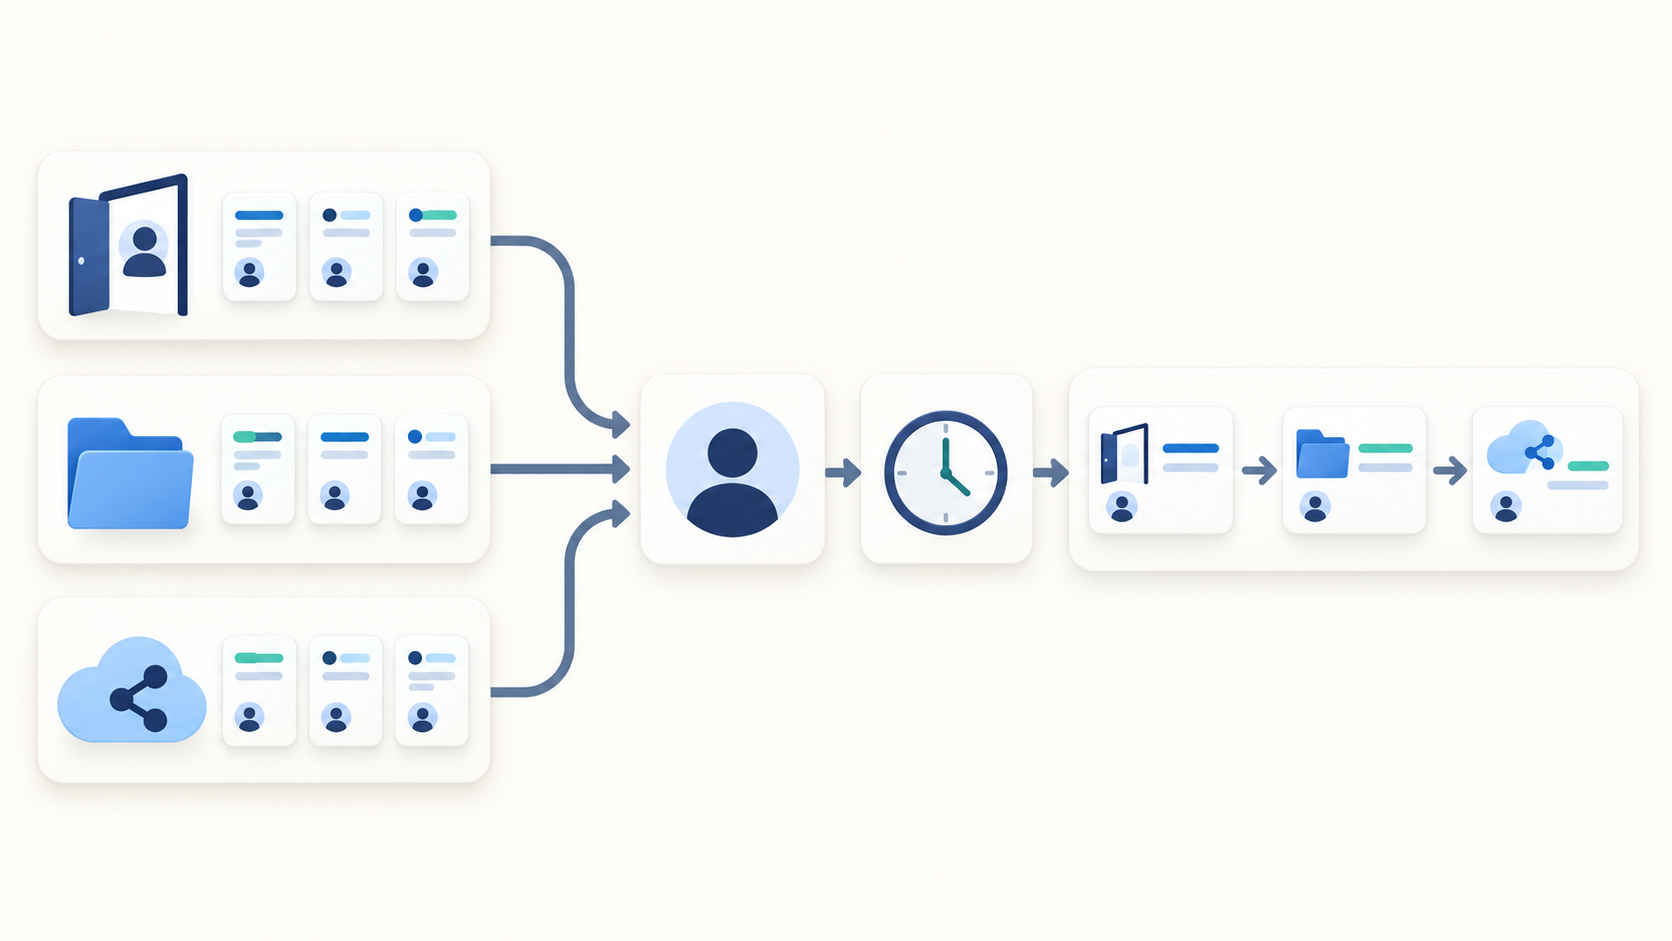
실무적으로는 다음 항목을 먼저 점검할 수 있습니다. 실제 확보 가능한 정보는 시스템과 로그 설정에 따라 달라집니다.
- 행위 주체: 계정 식별자, 사용자 계정과 서비스 계정의 구분
- 발생 시점: 이벤트 발생 시간, 시간대, 수집 시간
- 접속 맥락: 사용 장치, 출발지 IP, 세션 정보
- 행위와 대상: 로그인, 열람, 다운로드, 공유, 권한 변경 및 대상 자원
- 처리 결과: 성공·실패, 전송량이나 파일 수 등 제공되는 세부 정보
같은 사용자가 업무 시스템에서는 사번, 클라우드에서는 이메일 주소로 표시될 수 있습니다. 두 식별자의 관계를 연결하지 못하면 한 사용자의 연속 행동이 여러 계정의 별개 행동으로 보일 수 있습니다.
시간도 중요합니다. 이벤트 발생 시간과 로그가 도착한 시간을 혼동하면 다운로드보다 외부 공유가 먼저 일어난 것처럼 해석할 수 있습니다. 공용 계정은 사용자를 특정하기 어렵고, IP 주소만으로는 VPN이나 공유 회선 뒤의 실제 사용자를 구분하기 어렵습니다. 이런 한계는 분석 모델을 바꾸기 전에 확인할 데이터 품질 문제입니다.
3. 정책 규칙과 평소 행동 비교를 함께 사용합니다
규칙 기반 탐지는 정해진 조건을 찾습니다. 예를 들어 조직이 정한 기준을 넘는 다운로드나 승인되지 않은 외부 공유를 점검하도록 설정할 수 있습니다. 조건을 설명하기 쉽지만, 업무별 차이를 반영하지 않으면 정상 작업도 경보로 올라옵니다.
행동 기반 탐지는 기준선, 즉 비교 기준이 되는 평소 패턴에서 벗어난 활동을 찾습니다. Microsoft Sentinel 공식 문서는 과거 행동, 유사 집단, 접속 환경 등의 맥락을 이용해 이상 징후의 조사 우선순위를 정하는 방식을 설명합니다. Microsoft Sentinel UEBA 문서
실무에 적용할 때는 같은 다운로드량이라도 업무 역할을 따져야 합니다. 정기적으로 자료를 배포하는 담당자와 조회 업무가 중심인 담당자에게 같은 기준을 적용하면 경보의 의미가 달라집니다. 신규 입사자는 비교할 이력이 부족하고, 부서 이동이나 시스템 전환은 기존 패턴을 바꿀 수 있습니다.
따라서 정책 위반 조건과 행동 변화 신호를 함께 검토하는 설계가 도움이 됩니다. 특정 행동의 희소성이 높다는 이유만으로 위험하다고 단정하지 않고, 자료의 민감도와 승인 여부를 더해 판단하는 것입니다. 위험 점수는 제품별 산정 방식에 따른 조사 우선순위로 이해해야 하며, 악의가 있을 확률이나 사고의 확정 증거로 해석해서는 안 됩니다.
4. 경보 이후에는 업무 맥락을 확인해야 합니다
다음은 원리를 설명하기 위한 가상 예시입니다.
평소 업무시간에 문서를 조회하던 계정에서 심야 접속, 여러 문서의 연속 다운로드, 외부 공유가 관찰됐다고 가정해 보겠습니다. 각각은 승인된 작업일 수 있지만, 같은 계정에서 이어졌다면 조사할 근거가 됩니다. 해당 이벤트를 실제로 수집하고 연결할 수 있다는 전제가 필요합니다.
조사자는 다음 순서로 확인할 수 있습니다.
- 원본 로그와 계정·세션 연결이 정확한지 확인합니다.
- 자료 이관이나 야간 작업이 승인됐는지 확인합니다.
- 접근한 자료의 민감도와 공유 대상의 적절성을 확인합니다.
- 계정 탈취 징후와 당사자의 업무 설명을 대조합니다.
- 판단 근거를 기록하고 위험 수준에 맞는 조치를 선택합니다.
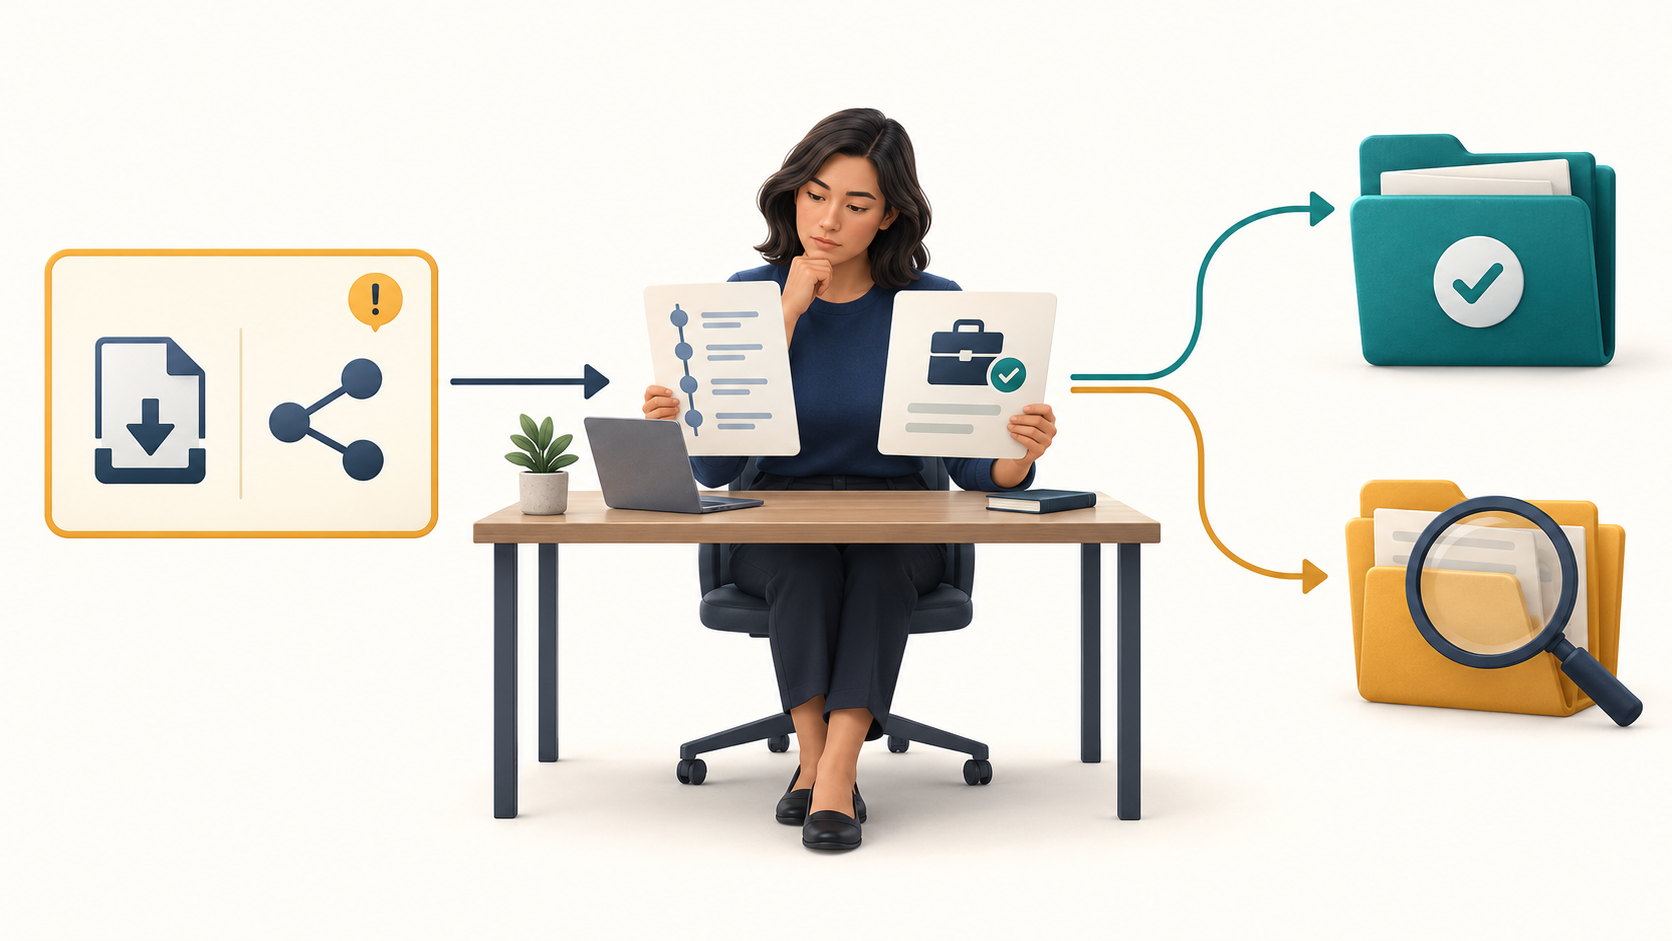
승인된 이관 작업이라면 예외 조건을 조정할 수 있습니다. 계정 탈취 가능성이 높다면 조직의 대응 절차에 따라 세션 종료나 접근 제한을 검토할 수 있습니다. 외부 공유 기록만으로 수신자가 실제 파일을 내려받았다고 단정할 수도 없습니다. 관찰한 행동, 확인되지 않은 부분, 최종 판단을 구분해야 합니다.
5. 운영 품질은 경보 수보다 확인 가능한 근거에 달려 있습니다
운영 관점에서 먼저 볼 것은 수집 누락입니다. 로그인 기록만 있고 파일 접근 기록이 없다면, 인증 이후의 자료 사용은 확인하기 어렵습니다. 수집 기능이 꺼졌거나 지연됐을 때도 이벤트가 줄어듭니다. 경보 감소를 곧바로 위험 감소로 해석하면 이런 공백을 놓칠 수 있습니다.
기준선과 예외 조건도 관리 대상입니다. 월말 결산이나 대규모 배포는 정상 활동량을 늘릴 수 있습니다. 정상 작업으로 확인된 경보는 업무 역할과 일정에 맞춰 조정하되, 특정 계정을 모든 탐지에서 제외하는 방식은 피하는 편이 좋습니다. 예외에는 적용 범위, 사유, 만료 시점을 남겨야 나중에 검토할 수 있습니다.
이 글의 운영 제안은 먼저 보호할 자료와 조사 가능한 시나리오를 좁히고, 필요한 로그가 실제로 들어오는지 검증하는 것입니다. 이후 경보 처리 시간, 업무 확인에 필요한 정보, 미수집 시스템을 살펴보면 다음 개선 대상을 정하기 쉽습니다. 담당자가 조사할 수 없는 경보가 계속 쌓인다면 수집량 확대보다 탐지 조건과 대응 절차를 손볼 필요가 있습니다.
6. 사용자 활동 기록 자체도 보호 대상입니다
활동 기록에는 개인을 식별할 수 있는 정보와 업무 내용이 포함될 수 있습니다. 따라서 수집 목적, 대상 시스템, 항목, 보관 기간, 열람 권한을 설계 단계에서 정해야 합니다. 화면 녹화처럼 상세한 수집 방식은 꼭 필요한 조사 목적과 범위를 먼저 검토할 필요가 있습니다.
Microsoft Purview의 개인정보 보호 가이드는 사용자 식별정보의 가명 처리, 역할별 접근통제, 관리자 작업 감사 로그를 설명합니다. 이는 분석 대상뿐 아니라 분석 도구를 사용하는 사람의 행동도 통제해야 한다는 설계 참고가 됩니다. Microsoft Purview 개인정보 보호 가이드
조직에서는 모니터링 목적과 절차를 명확히 설명하고, 조사상 필요가 있는 담당자만 원본 기록을 열람하도록 관리할 수 있습니다. 가명 처리 후에도 재식별 가능성과 접근권한은 따로 검토해야 합니다. 보안 도구의 기록이 불필요하게 넓게 공유되면 추가적인 정보 노출 경로가 생깁니다.
도입 전에 확인할 세 가지
UAM 도입을 검토한다면 먼저 어떤 사용자 행동을 기록할 수 있는지, 어떤 업무 맥락으로 이상 징후를 판단할지, 누가 근거를 확인하고 대응할지를 정해야 합니다.
이 세 가지가 정리돼야 제품의 수집·분석 기능을 실제 요구와 비교할 수 있습니다. 시험 운영에서는 정상 업무가 어떻게 보이는지와 필요한 이벤트가 빠짐없이 남는지를 함께 확인해야 합니다. 그 결과를 바탕으로 탐지 범위와 조사 절차를 넓히는 것이 현실적인 출발점입니다.
참고자료
자료 확인 기준: 2026년 10월 13일. 제품별 기능 범위는 각 공식 문서를 기준으로 확인해야 합니다.
- CISA — Use Logging on Business Systems
- Teramind — What is the difference between Teramind Starter, Teramind UAM, Teramind DLP and Teramind Enterprise?
- Microsoft — Advanced threat detection with User and Entity Behavior Analytics (UEBA) in Microsoft Sentinel
- Microsoft — Microsoft Purview Insider Risk Management and Communication Compliance privacy guide