
기업 네트워크에는 PC, 노트북, 프린터, IP 전화기, 무선 단말 등 수많은 장비가 연결된다. 이 장비들이 통신하려면 IP 주소뿐 아니라 서브넷 마스크, 기본 게이트웨이, DNS 서버 같은 네트워크 설정이 필요하다.
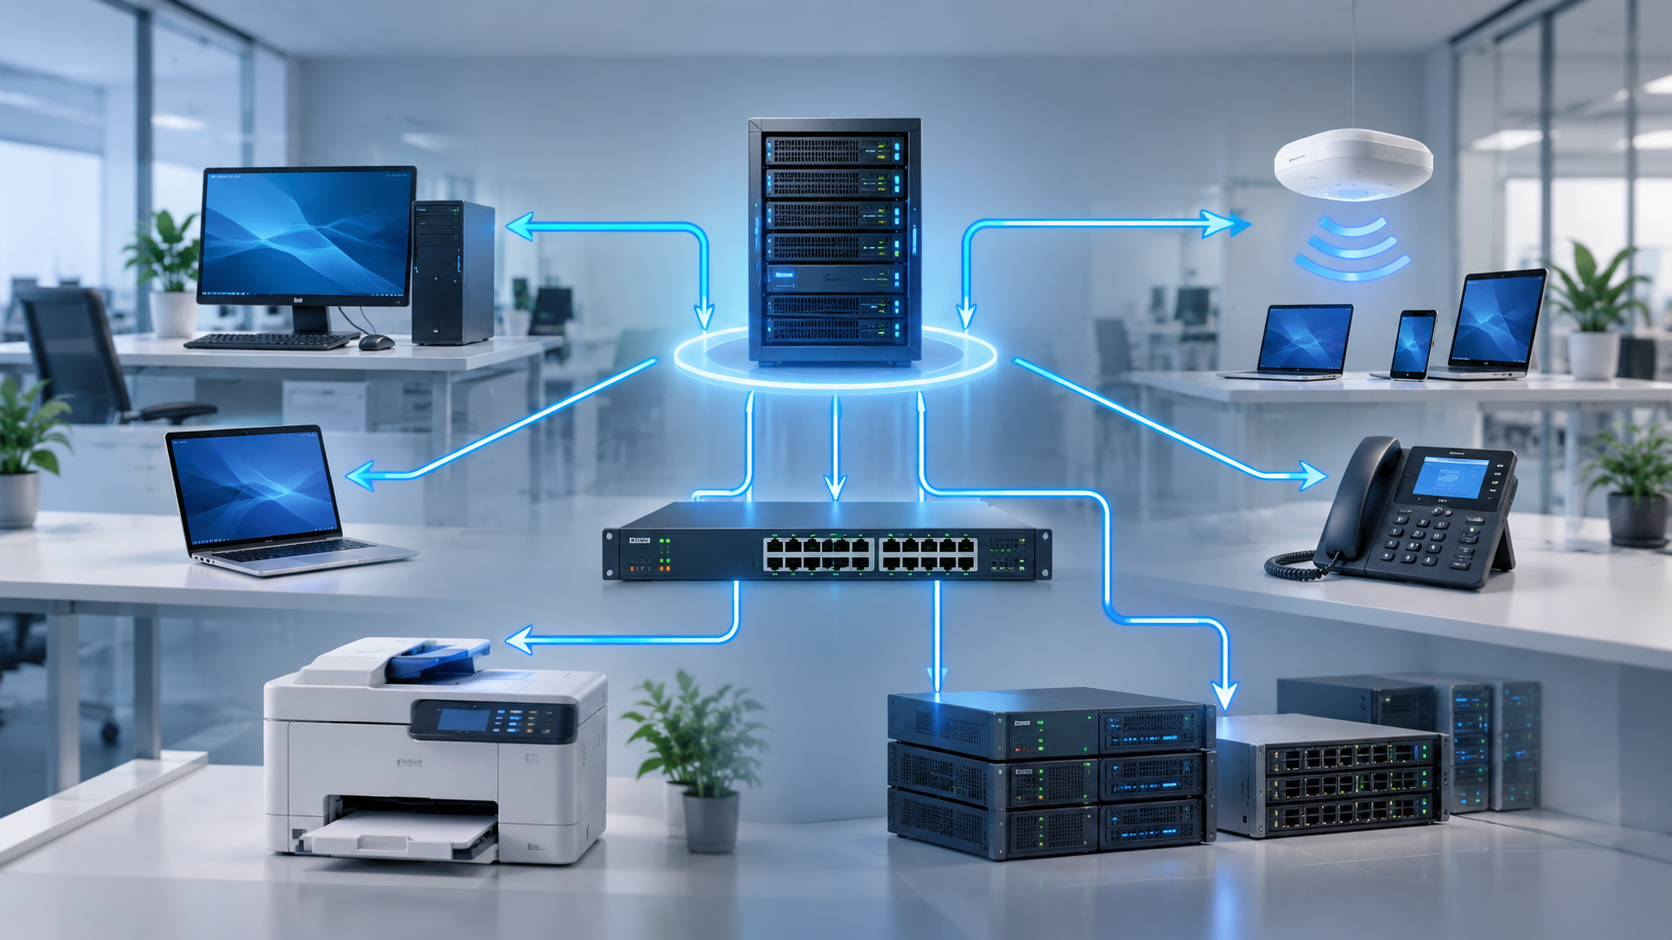
장비마다 관리자가 직접 IP 주소를 입력하는 방식도 가능하지만, 단말 수가 많아질수록 중복 IP, 잘못된 게이트웨이, DNS 오설정 같은 문제가 발생하기 쉽다. DHCP(Dynamic Host Configuration Protocol)는 이러한 네트워크 설정을 중앙에서 자동으로 배포하기 위한 프로토콜이다.
DHCP는 단순히 사용 가능한 IP 주소 하나를 찾아주는 기능이 아니다. 어느 네트워크에서 어떤 주소를 사용할 것인지, 얼마 동안 사용할 것인지, 어떤 게이트웨이와 DNS 서버를 사용할 것인지까지 정책으로 관리하는 기업 네트워크의 핵심 주소 관리 체계다.
목차
- DHCP가 필요한 이유
- DHCP를 구성하는 핵심 요소
- DHCP의 기본 동작 과정
- DHCP Relay가 필요한 이유
- 기업 네트워크의 IP 관리 방식
- DHCP 이중화와 장애 대응
- DHCP 운영에서 자주 발생하는 오해
- IPv6 환경의 DHCPv6
- 실무자 관점에서 보는 DHCP 운영
- 결론
DHCP가 필요한 이유
소규모 네트워크에서는 몇 대의 장비에 고정 IP 주소를 직접 입력해도 큰 문제가 없다. 하지만 수백 대 이상의 단말과 여러 VLAN을 운영하는 기업에서는 수동 설정만으로 주소 체계를 유지하기 어렵다.
DHCP를 사용하면 관리자는 네트워크별로 사용할 IP 주소 범위와 기본 게이트웨이, DNS 서버 같은 설정을 정의해 두고 클라이언트가 네트워크에 접속할 때 자동으로 배포할 수 있다.
예를 들어 사내 사용자망이 192.168.10.0/24이고 사용자 단말에 192.168.10.50~192.168.10.200을 자동으로 할당하도록 구성했다면 신규 노트북이 연결될 때마다 관리자가 개별 장비에 IP 주소를 입력할 필요가 없다.
DHCP의 가장 큰 장점은 편의성보다 관리 일관성에 있다. 중앙에서 주소 정책을 변경할 수 있고 특정 시점에 어떤 주소가 어떤 단말에 임대되었는지도 확인할 수 있다.
DHCP를 구성하는 핵심 요소
DHCP를 이해하려면 서버 자체보다 Scope, Pool, Lease, Option, Reservation의 관계를 이해하는 것이 중요하다.
Scope와 주소 Pool
Scope는 DHCP 서버가 특정 서브넷에 제공할 IP 주소와 네트워크 설정을 묶어서 관리하는 범위다. 일반적으로 하나의 IPv4 서브넷 또는 VLAN 단위로 Scope를 구성한다.
예를 들어 전체 네트워크가 192.168.10.0/24라고 하더라도 모든 주소를 DHCP가 배포할 필요는 없다. 게이트웨이, 서버, 네트워크 장비 등에 사용할 주소를 제외하고 사용자 단말에는 일부 구간만 자동으로 할당할 수 있다.
Lease
DHCP를 통해 할당되는 IP 주소는 일반적으로 영구 소유가 아니라 일정 시간 동안 사용하는 임대 방식이다. 이를 Lease라고 한다.
클라이언트는 Lease 기간이 끝나기 전에 갱신을 시도한다. 더 이상 사용하지 않는 주소는 일정 시간이 지나면 다시 DHCP Pool로 반환되어 다른 단말이 사용할 수 있다.
Lease 기간은 네트워크 특성에 따라 다르게 설계하는 것이 좋다. 장기간 고정적으로 사용하는 사내 PC와 접속자가 자주 바뀌는 게스트 Wi-Fi에 동일한 Lease 시간을 적용할 필요는 없다.
DHCP Option
DHCP는 IP 주소만 전달하지 않는다. 기본 게이트웨이, DNS 서버 등 클라이언트가 네트워크를 사용하기 위해 필요한 추가 설정도 Option으로 전달할 수 있다.
따라서 DHCP 장애는 단순히 신규 단말이 IP 주소를 받지 못하는 문제로만 나타나지 않는다. 필요한 DNS나 게이트웨이 설정을 받지 못해 인터넷 또는 사내 서비스 접속이 실패할 수도 있다.
Reservation과 Exclusion
Reservation은 특정 클라이언트가 DHCP를 사용하면서도 항상 지정된 IP 주소를 받도록 설정하는 방식이다. 프린터나 일부 관리 장비처럼 주소를 일정하게 유지해야 하지만 중앙 DHCP 관리 체계 안에서 관리하고 싶은 경우 유용하다.
반대로 Exclusion은 DHCP가 자동으로 배포하지 않아야 하는 주소를 Pool에서 제외하는 기능이다. 서버나 네트워크 장비처럼 수동 IP를 사용하는 주소가 DHCP로 다시 할당되는 것을 방지할 수 있다.
즉 고정 IP가 필요하다고 해서 반드시 DHCP를 사용하지 않는 것은 아니다. 환경에 따라 Reservation을 이용하면 중앙 관리와 주소 고정을 동시에 구현할 수 있다.
DHCP의 기본 동작 과정
IPv4 DHCP의 초기 주소 할당 과정은 일반적으로 DORA라는 네 단계로 설명한다.
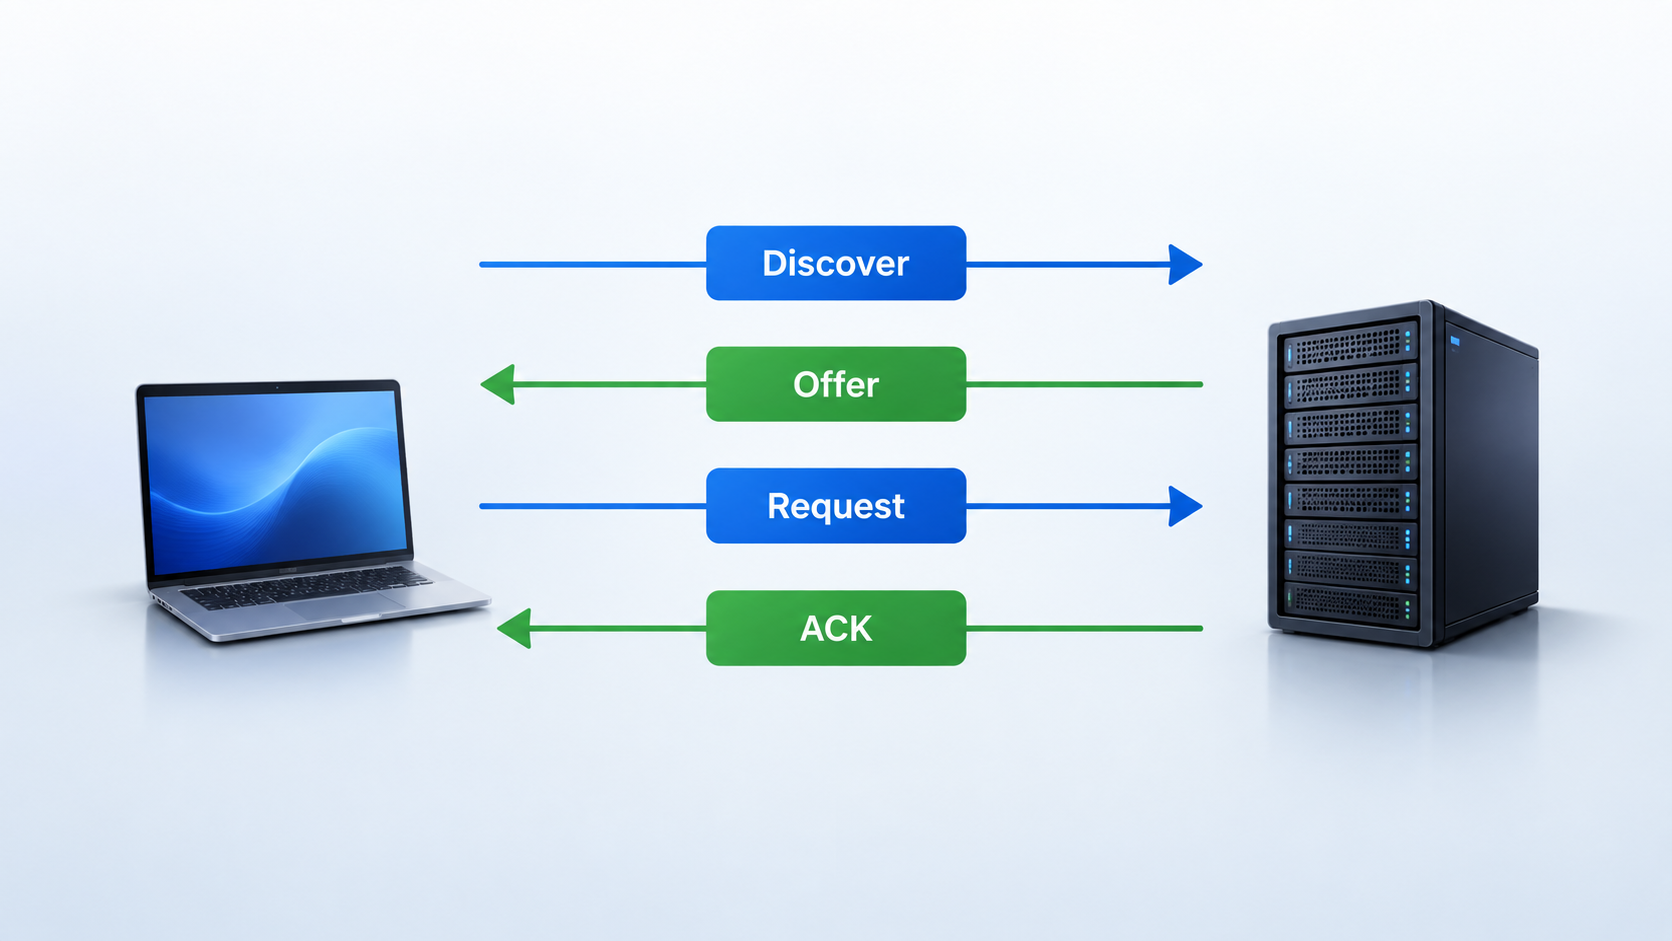
1. DHCP Discover
네트워크에 처음 연결된 클라이언트는 자신의 IP 주소도 없고 DHCP 서버의 위치도 모른다. 따라서 DHCP 서버를 찾기 위해 Discover 메시지를 전송한다. IPv4 DHCP는 서버 측 UDP 67번, 클라이언트 측 UDP 68번 포트를 사용한다.
2. DHCP Offer
Discover를 수신한 DHCP 서버는 사용 가능한 주소가 있다면 클라이언트에 IP 주소와 관련 네트워크 설정을 제안한다. 같은 네트워크에서 여러 DHCP 서버가 요청을 처리할 수 있다면 클라이언트는 여러 Offer를 받을 수도 있다.
3. DHCP Request
클라이언트는 사용할 제안을 선택하고 Request 메시지를 전송한다. 이 메시지는 자신이 어떤 DHCP 서버의 제안을 선택했는지 다른 서버에도 알리는 역할을 수행한다.
4. DHCP ACK
선택된 DHCP 서버가 요청을 승인하면 ACK 메시지를 전송한다. 클라이언트는 이후 전달받은 IP 주소와 네트워크 설정을 실제 인터페이스에 적용한다.
DORA는 DHCP의 초기 주소 획득 과정을 설명하는 대표적인 모델이다. 다만 DHCP 전체 동작이 항상 네 메시지만으로 이루어지는 것은 아니다. Lease 갱신, 재바인딩, 반환, 오류 상황에서는 다른 메시지와 상태 전이가 사용된다.
DHCP Relay가 필요한 이유
기업 네트워크에서는 VLAN마다 DHCP 서버를 한 대씩 설치하기보다 중앙 DHCP 서버가 여러 네트워크를 담당하도록 구성하는 경우가 많다.
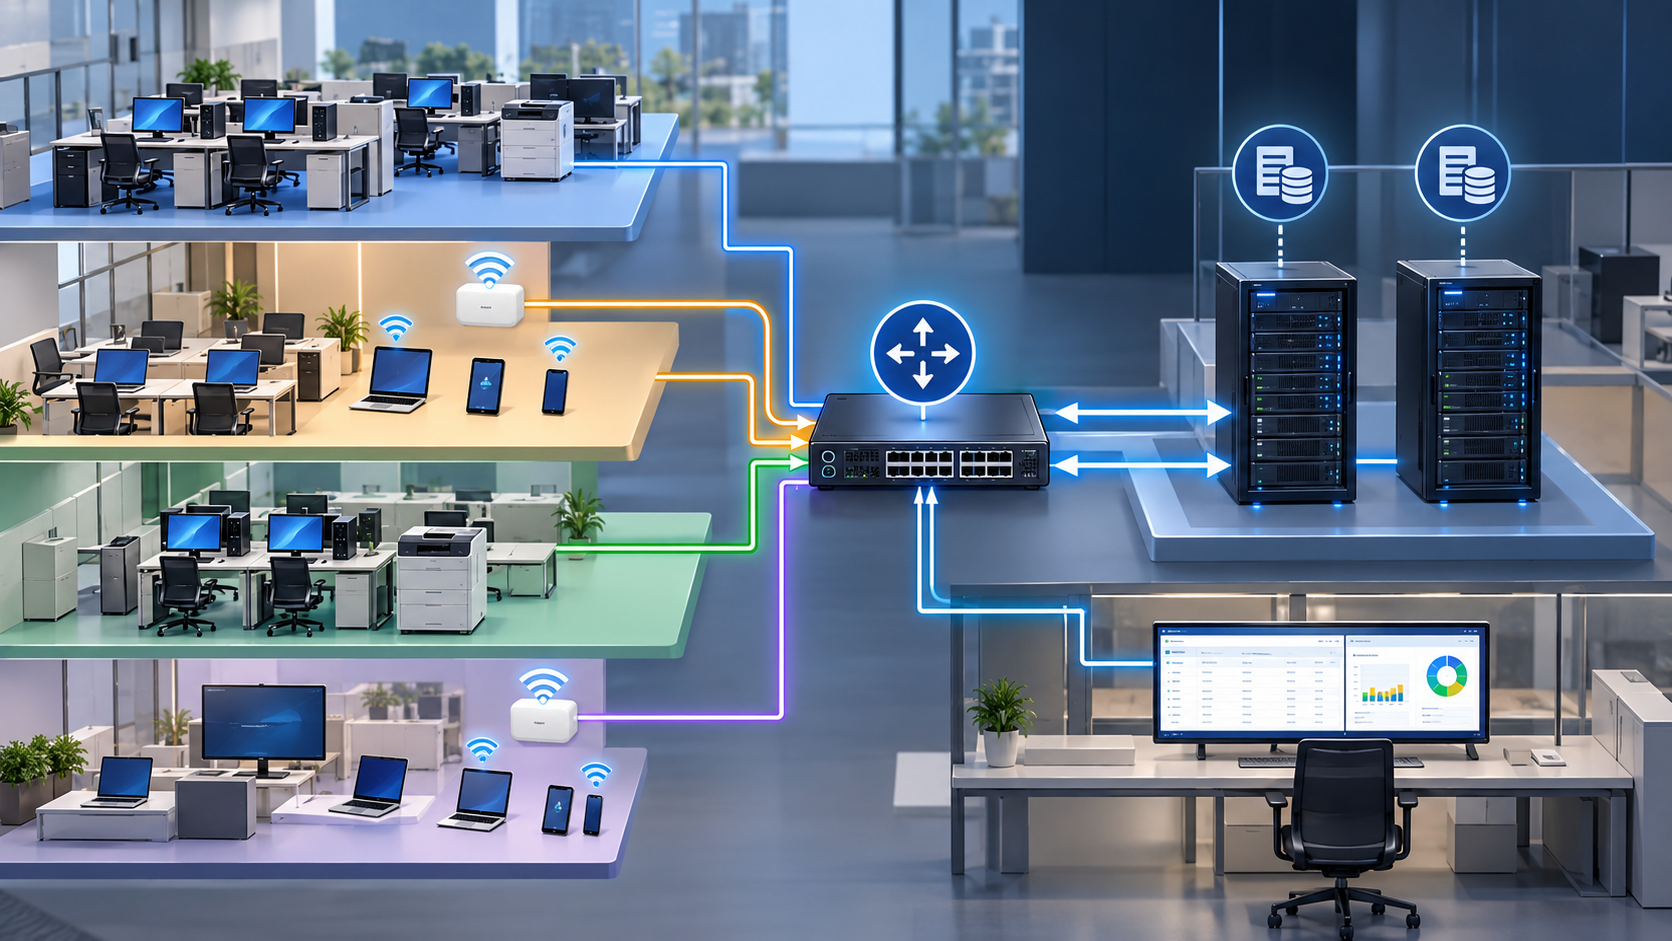
하지만 DHCP 초기 요청은 브로드캐스트에 의존하며 일반적인 라우터는 브로드캐스트 패킷을 다른 서브넷으로 그대로 전달하지 않는다. 이 문제를 해결하는 기능이 DHCP Relay다.
DHCP Relay 기능이 설정된 라우터나 Layer 3 스위치는 클라이언트의 DHCP 요청을 받아 중앙 DHCP 서버로 전달하고, 서버의 응답을 다시 클라이언트가 있는 네트워크로 전달한다.
따라서 본사에 DHCP 서버를 두고 사용자망, 무선망, 개발망, 회의실망 등 여러 VLAN에 DHCP Relay를 설정하면 각 네트워크마다 별도 DHCP 서버를 운영하지 않고도 중앙 집중식 주소 관리가 가능하다.
기업 네트워크의 IP 관리 방식
실무에서 DHCP 운영의 핵심은 서버 설치 자체보다 주소 정책을 어떻게 설계하고 유지할 것인지에 있다.
네트워크 단위로 Scope를 분리한다
업무망, 무선망, 게스트망, 서버망처럼 목적이 다른 네트워크는 일반적으로 서로 다른 서브넷과 VLAN으로 구분한다. DHCP Scope도 이 구조와 맞춰 운영하는 것이 관리하기 쉽다.
| 구분 | 네트워크 예시 | DHCP 운영 방향 |
|---|---|---|
| 일반 업무 단말 | 사용자 VLAN | 비교적 넓은 동적 Pool |
| 사내 Wi-Fi | 무선 VLAN | 단말 이동과 접속 변화를 고려한 Lease |
| 게스트 Wi-Fi | 게스트 VLAN | 짧은 체류 시간을 고려한 별도 Scope |
| 프린터·특정 장비 | 장비 VLAN | Reservation 또는 고정 주소 정책 |
| 서버 구간 | 서버 VLAN | 수동 주소 또는 별도 관리 정책 중심 |
동적 Pool과 고정 주소 영역을 구분한다
수동으로 설정한 주소와 DHCP Pool이 겹치면 중복 IP 장애가 발생할 수 있다. 따라서 주소 계획 단계에서 자동 할당 영역, 예약 영역, 서버와 네트워크 장비에 사용할 고정 주소 영역을 명확히 구분해야 한다.
Lease 정책을 네트워크 특성에 맞춘다
Lease가 너무 길면 이미 네트워크에서 사라진 단말의 주소가 오래 점유될 수 있다. 반대로 너무 짧으면 갱신 빈도가 높아지고 DHCP 서버와 네트워크에 불필요한 처리량이 증가할 수 있다.
따라서 주소 부족 여부, 단말 교체 빈도, 방문자 비율, Wi-Fi 접속 특성 등을 함께 고려해야 한다.
DNS와 자산 정보를 함께 본다
DHCP Lease 정보만으로 단말의 실제 소유자와 업무 목적까지 완전히 파악하기는 어렵다. 규모가 커질수록 DHCP, DNS, IPAM, NAC, 자산관리 시스템 또는 CMDB 등의 정보를 연계해야 IP 주소를 실제 관리 대상 자산으로 볼 수 있다.
DHCP 이중화와 장애 대응
DHCP 서버가 중단되었다고 해서 이미 IP 주소를 받은 모든 단말이 즉시 통신하지 못하는 것은 아니다. 기존 단말은 유효한 Lease가 남아 있는 동안 기존 설정을 사용할 수 있다.
그러나 신규 접속 단말이나 Lease 갱신이 필요한 단말은 시간이 지나면서 영향을 받는다. 특히 무선 환경처럼 접속 변화가 많은 네트워크에서는 DHCP 장애가 빠르게 사용자 장애로 확산될 수 있다.
- DHCP 서버 이중화 또는 Failover
- Scope와 Lease 정보 동기화
- DHCP Relay 경로의 이중화
- DHCP 서버까지의 라우팅 경로
- DNS 등 함께 배포되는 서비스의 가용성
- DHCP 로그와 상태 모니터링
중요한 점은 DHCP 서버 두 대를 설치했다고 해서 자동으로 고가용성이 완성되는 것은 아니라는 것이다. Relay가 구성된 Layer 3 장비가 단일 장애점이거나 두 서버가 같은 장애 구간에 있다면 실질적인 이중화 효과는 제한된다.
DHCP 운영에서 자주 발생하는 오해
DHCP를 사용하면 IP 주소가 항상 바뀐다
그렇지 않다. Lease가 유지되는 동안 동일한 주소를 계속 사용할 수 있고 Reservation을 통해 특정 클라이언트에 지정된 주소를 제공할 수도 있다.
DHCP 서버는 클라이언트와 같은 VLAN에 있어야 한다
그렇지 않다. DHCP Relay를 사용하면 중앙 DHCP 서버가 여러 VLAN과 서브넷을 서비스할 수 있다.
Lease 시간을 짧게 설정할수록 좋다
항상 그렇지는 않다. 짧은 Lease는 주소 회전율을 높일 수 있지만 갱신 빈도도 증가시킨다. 네트워크 특성에 맞는 균형이 필요하다.
DHCP 이중화만 하면 네트워크 장애에 대비할 수 있다
DHCP는 전체 네트워크 구성요소 중 하나다. 라우팅, 스위칭, Relay, DNS, 인증 서비스 등 다른 요소의 가용성도 함께 확인해야 한다.
IPv6 환경의 DHCPv6
IPv6에서도 DHCPv6를 이용해 주소와 다양한 네트워크 설정을 제공할 수 있다. 그러나 IPv4 DHCP를 그대로 확장한 것으로 이해하면 정확하지 않다.
현재 DHCPv6 표준은 2026년 1월 발행된 RFC 9915이며 이전 RFC 8415를 대체한다. DHCPv6는 상태 기반 주소 할당뿐 아니라 주소를 직접 할당하지 않고 설정 정보만 제공하는 방식으로도 동작할 수 있으며 SLAAC와 함께 사용할 수도 있다.
따라서 IPv4의 Discover-Offer-Request-ACK 흐름을 IPv6 환경에 그대로 적용해 설명하는 것은 적절하지 않다. 기업이 IPv6를 도입한다면 DHCPv6, SLAAC 또는 두 방식의 조합 가운데 어떤 모델을 사용할지 별도로 설계해야 한다.
실무자 관점에서 보는 DHCP 운영
실무에서는 DHCP 서버 장애 자체보다 주소 관리 기준이 불명확한 상태가 더 오랫동안 문제를 만든다.
예를 들어 서버는 수동 IP, 프린터는 현장 담당자가 임의 설정, 일부 장비는 DHCP Reservation, 사용자 PC는 동적 Pool을 사용하는데 이를 정리한 문서가 없다면 중복 IP나 네트워크 변경 문제가 발생했을 때 원인을 찾는 데 많은 시간이 소요된다.
- 어떤 서브넷에서 어떤 Scope를 사용하는가
- 동적 Pool과 수동·예약 주소 영역이 어떻게 구분되는가
- DHCP Relay와 서버 경로가 어디에 구성되어 있는가
- Lease와 로그를 자산·보안 정보와 어떻게 연결할 것인가
또한 DHCP Option 변경은 생각보다 영향 범위가 크다. DNS 서버나 기본 게이트웨이를 잘못 변경하면 다수의 클라이언트가 영향을 받을 수 있기 때문에 변경 전 영향 분석과 Rollback 계획이 필요하다.
여러 사업장이나 VLAN을 하나의 중앙 DHCP 체계로 관리한다면 Scope 이름, 네트워크 대역, Gateway, DNS, Relay 주소, Lease 정책, 예약 주소를 동일한 형식으로 문서화하는 것이 운영 효율을 높인다.
결론
DHCP는 단순한 IP 주소 자동 배포 기능이 아니다. 기업 네트워크의 주소 정책을 중앙에서 실행하는 핵심 인프라 서비스다.
IPv4에서는 Discover, Offer, Request, ACK의 흐름을 통해 주소와 네트워크 설정을 전달하고 Lease를 통해 주소 사용 기간을 관리한다. DHCP Relay를 이용하면 중앙 서버가 여러 VLAN과 서브넷을 서비스할 수 있으며 Scope, Reservation, Exclusion, Option 정책을 통해 실제 조직의 주소 관리 기준을 구현할 수 있다.
기업 환경에서는 DHCP 서버 설치보다 주소 체계의 표준화, Lease 정책, Relay 구조, 장애 대응, DNS 및 자산관리 체계와의 연계가 더 중요하다. DHCP를 제대로 설계하면 단순한 IP 자동 할당을 넘어 네트워크 운영의 일관성과 추적성을 높일 수 있다.