
2026년 10월 MS 보안 업데이트 1,411건, 제로데이 취약점과 기업 패치 우선순위
기업에서 Windows 보안 업데이트를 관리할 때 가장 어려운 부분은 업데이트 자체보다 적용 순서를 결정하는 일이다. 수백 대의 PC와 여러 업무 서버를 운영하는 환경에서는 모든 장비를 동시에 업데이트하기 어렵다. 일부 시스템은 재부팅만으로도 업무가 중단될 수 있고, 특정 보안 업데이트가 기존 프로그램에 영향을 미칠 가능성도 확인해야 한다.
2026년 10월 13일, 마이크로소프트(Microsoft)는 정기 보안 업데이트인 패치 화요일(Patch Tuesday)을 통해 대규모 취약점을 수정했다. 보안 전문 매체 BleepingComputer의 집계에 따르면 이번 업데이트에서 수정된 취약점은 1,411개다. 이 가운데 70개는 긴급(Critical) 등급이며, 실제 공격에 악용된 취약점 1개와 공개된 제로데이 취약점 2개가 포함됐다.
이번 발표에서 주목할 부분은 취약점의 개수만이 아니다. 마이크로소프트는 대량의 취약점을 기업 환경에 맞춰 분석할 수 있도록 '위험군(Risk Cohort)'이라는 새로운 분류 방식도 제시했다.
취약점이 수천 개에 달하는 상황에서 기업이 어떤 기준으로 패치 우선순위를 정해야 하는지 살펴본다.
1. 2026년 10월 MS 보안 업데이트의 주요 내용
마이크로소프트는 매월 두 번째 화요일을 기준으로 Windows와 Office, .NET 등 자사 제품의 보안 업데이트를 배포한다. 기업의 IT 운영팀과 보안 담당자는 해당 업데이트를 확인하고 자산별 영향 범위를 분석한 뒤 패치 적용 계획을 수립한다.
이번 업데이트는 평소보다 규모가 컸다.
BleepingComputer가 10월 13일 발표된 취약점을 기준으로 집계한 결과, 총 1,411개가 수정됐다. 이는 해당 매체의 집계 기준으로 역대 최대 규모다.
주요 취약점 유형은 다음과 같다.
| 취약점 유형 | 건수 | 주요 위험 |
|---|---|---|
| 권한 상승(Elevation of Privilege) | 677개 | 일반 사용자 권한에서 높은 권한으로 상승 |
| 원격 코드 실행(Remote Code Execution) | 317개 | 취약한 구성요소를 통해 원격 코드 실행 |
| 정보 유출(Information Disclosure) | 254개 | 시스템 또는 데이터의 기밀정보 노출 |
| 서비스 거부(Denial of Service) | 73개 | 서비스 중단 또는 가용성 저하 |
| 보안 기능 우회(Security Feature Bypass) | 40개 | 운영체제나 애플리케이션의 보안 통제 우회 |
| 스푸핑(Spoofing) | 28개 | 신원 또는 정보의 위조 |
※ 위 수치는 보도에 제시된 주요 유형별 집계이며, 전체 취약점 유형을 빠짐없이 나타낸 것은 아니다. 또한 1,411개라는 수치는 10월 13일 정기 업데이트를 대상으로 한 집계로, 같은 달 앞서 수정된 348개는 제외되어 있다.
특히 긴급 등급 취약점 70개 가운데 57개가 원격 코드 실행과 관련되어 있다는 점을 살펴볼 필요가 있다.
다만 원격 코드 실행 취약점이라고 해서 모두 인터넷에서 인증 없이 공격할 수 있다는 의미는 아니다. 실제 위험도는 공격에 필요한 권한, 사용자 개입 여부, 해당 기능의 활성화 상태, 네트워크 접근 가능 여부에 따라 달라진다.
따라서 취약점 수나 심각도 등급만으로 전체 시스템의 패치 순서를 결정하는 것은 적절하지 않다.
2. 실제 공격에 악용된 제로데이 취약점
이번 업데이트에는 제로데이(Zero-day) 취약점 3개가 포함됐다.
제로데이는 일반적으로 보안 패치가 제공되기 전에 공격에 악용되거나 외부에 공개된 취약점을 의미한다. 하지만 제로데이로 분류된 모든 취약점이 실제 공격에 사용된 것은 아니다.
이번에 수정된 3개 중 실제 악용이 확인된 취약점은 1개이며, 나머지 2개는 패치 전에 공개된 취약점이다.
2.1. CVE-2026-96951: Windows Shell 보안 기능 우회
가장 먼저 확인할 취약점은 CVE-2026-96951이다.
이 취약점은 Windows Shell에서 발생하는 보안 기능 우회 문제로, 공격자가 Windows의 Mark of the Web(MotW) 보안 기능을 우회할 수 있는 것으로 알려졌다.
MotW는 인터넷 등 신뢰 수준이 낮은 출처에서 내려받은 파일에 출처 정보를 부여하는 기능이다. Windows와 일부 애플리케이션은 이 정보를 참고해 파일 실행이나 콘텐츠 처리 과정에서 추가적인 보안 제한을 적용한다.
예를 들어 인터넷에서 다운로드한 문서나 실행 파일은 내부에서 생성한 파일과 다른 보안 정책의 적용을 받을 수 있다.
그런데 MotW와 관련된 보안 통제를 우회할 수 있다면, 공격자가 준비한 파일이 원래 적용받아야 할 일부 보호 절차를 거치지 않을 가능성이 생긴다.
이번 취약점은 실제 공격에 악용된 사실이 확인됐지만, 구체적인 공격 경로나 피해 규모는 공개된 정보만으로 단정하기 어렵다.
기업에서는 인터넷에서 파일을 다운로드하고 실행하는 사용자 PC를 포함해 영향을 받는 Windows 자산을 우선 식별해야 한다. 특히 이메일 첨부파일이나 외부에서 전달받은 파일을 자주 처리하는 업무 환경이라면 관련 보안 통제도 함께 점검할 필요가 있다.
2.2. CVE-2026-108398: .NET Framework 보안 기능 우회
두 번째는 .NET Framework에서 발견된 CVE-2026-108398이다.
이 취약점은 Windows Defender Application Control(WDAC)의 실행 통제를 우회할 수 있는 문제와 관련된다.
WDAC는 조직에서 허용한 애플리케이션이나 코드만 실행하도록 정책을 설정하는 기술이다. 이를 통해 승인되지 않은 프로그램의 실행을 제한할 수 있다.
해당 취약점을 악용하면 공격자가 특수하게 구성한 .NET 어셈블리를 이용해 보호된 프로세스 내부에서 코드를 실행할 가능성이 있다.
다만 공격에는 해당 시스템에 대한 기존 접근 권한 등 일정한 조건이 요구된다. 외부에서 아무런 인증 없이 곧바로 시스템을 장악할 수 있는 취약점으로 이해해서는 안 된다.
WDAC를 사용하고 있는 기업이라면 영향을 받는 .NET Framework 버전과 패치 적용 상태를 확인하고, 애플리케이션 실행 통제 정책이 정상적으로 유지되는지 검증하는 것이 좋다.
2.3. CVE-2026-92707: MessagePack-CSharp 서비스 거부
세 번째는 MessagePack-CSharp의 서비스 거부(DoS) 취약점인 CVE-2026-92707이다.
MessagePack은 데이터를 효율적으로 직렬화하고 전달하기 위한 형식이며, MessagePack-CSharp은 .NET 환경에서 이를 처리하는 라이브러리다.
이번 취약점은 메모리 할당 처리와 관련된 문제로, 공격자가 특정 조건에서 서비스의 가용성을 떨어뜨릴 수 있는 것으로 설명된다.
서비스 거부 공격은 반드시 데이터 유출이나 관리자 권한 탈취로 이어지는 것은 아니다. 그러나 해당 라이브러리를 사용하는 서비스가 외부 요청을 처리하고 있다면 업무 중단 위험을 검토해야 한다.
기업에서는 라이브러리 사용 여부, 적용 버전, 외부 입력 처리 경로를 확인한 뒤 관련 업데이트를 적용해야 한다.
세 취약점은 모두 제로데이로 분류되지만 공격 가능 조건과 예상 피해가 다르다. 따라서 단순히 제로데이라는 이유로 동일한 위험 수준을 부여하기보다 실제 악용 여부와 기업 환경의 노출 상태를 함께 확인해야 한다.
3. 마이크로소프트가 제시한 새로운 위험군 분류 방식
이번 업데이트에서는 취약점 분석을 지원하기 위한 새로운 접근 방식도 공개됐다.

마이크로소프트 보안 대응 센터(MSRC)는 2026년 10월 13일 발표한 자료에서 'Risk Cohort'라는 개념을 소개했다.
Risk Cohort는 유사한 환경적 위험 요인을 가진 취약점들을 묶어 분석하는 방식이다.
예를 들어 같은 파일 처리 기능과 관련된 여러 취약점이 있다면, 각각의 CVE를 검토하기 전에 다음 질문에 대한 공통 답변을 마련할 수 있다.
- 해당 기능을 사용하는 시스템이 조직에 존재하는가?
- 신뢰할 수 없는 외부 파일이나 입력이 해당 기능에 도달할 수 있는가?
- 공격자가 해당 시스템에 접근하기 위해 인증을 받아야 하는가?
- 취약점이 악용되면 어떤 업무와 데이터가 영향을 받는가?
이번에 MSRC가 제시한 위험군에는 Windows 파일 시스템·저장소·백업 관련 취약점 136개, Office 문서·메일 클라이언트 관련 취약점 135개, Windows 커널과 권한 경계 관련 취약점 109개 등이 포함되어 있다.
이러한 분류는 기업이 취약점별로 반복 수행하던 환경 분석을 줄이는 데 도움이 될 수 있다.
가령 기업에서 Office 문서를 처리하는 시스템을 이미 식별해 두었다면, 관련 위험군의 취약점을 검토할 때 해당 정보를 공통으로 활용할 수 있다.
다만 Risk Cohort는 현재 탐색적으로 제시된 분석 방식이다. 공식 취약점 등급을 대체하지 않으며, 같은 위험군에 속한 취약점이라고 해서 하나의 패치나 완화 조치로 모두 해결되는 것도 아니다.
결국 위험군 분류는 분석의 출발점이고, 최종 패치 우선순위는 개별 CVE의 특성과 실제 운영 환경을 기준으로 결정해야 한다.
4. 기업 환경에서 패치 우선순위를 결정하는 기준
보안 업데이트가 발표되면 모든 패치를 즉시 적용하는 것이 가장 안전해 보일 수 있다. 하지만 실제 운영 환경에서는 서비스 중단 위험과 업무 영향도를 함께 관리해야 한다.
그렇다고 테스트가 끝날 때까지 모든 보안 업데이트를 장기간 보류하는 것도 적절하지 않다.
기업에서는 다음 네 가지 요소를 기준으로 취약점의 우선순위를 평가할 수 있다.
4.1. 실제 공격에 악용되고 있는가?
가장 먼저 확인할 것은 해당 취약점이 실제 공격에 사용되고 있는지다.
이미 공격에 악용된 취약점은 공격 기법이 알려졌거나 공격자가 활용할 수 있다는 근거가 존재하므로, 단순히 이론적으로 악용 가능한 취약점보다 신속하게 대응해야 할 이유가 크다.
이번 업데이트의 CVE-2026-96951이 대표적인 사례다.
4.2. 취약한 기능이 외부에 노출되어 있는가?
취약한 시스템이 인터넷에서 직접 접근 가능한지, 내부 사용자나 인증된 계정만 접근할 수 있는지도 확인해야 한다.
동일한 취약점이라도 외부 요청을 직접 처리하는 서비스와 별도 망에 격리된 시험 시스템의 노출 위험은 다를 수 있다.
단, 외부에 공개되지 않은 시스템이라고 해서 위험이 없는 것은 아니다. 내부 계정이 탈취되거나 다른 장비가 먼저 침해되면 내부 시스템도 공격 대상이 될 수 있다.
4.3. 업무상 중요한 시스템인가?
도메인 컨트롤러, 인증 서버, 핵심 업무 애플리케이션 서버 등은 장애나 침해가 발생했을 때 영향을 받는 범위가 크다.
이러한 시스템에서는 취약점의 공격 가능성뿐 아니라 서비스 중단 시 예상되는 업무 피해도 평가해야 한다.
특히 인증이나 권한 관리 시스템은 다른 시스템으로 공격이 확산되는 과정에서 악용될 수 있으므로 영향 범위를 넓게 검토하는 편이 좋다.
4.4. 패치 적용으로 발생할 수 있는 장애는 무엇인가?
긴급 보안 패치라도 기존 애플리케이션이나 드라이버와 충돌할 가능성을 완전히 배제할 수 없다.
따라서 업데이트 적용 전에 주요 업무 프로그램과의 호환성을 확인하고, 재부팅 시간과 장애 복구 절차를 준비해야 한다.
다만 이미 공격이 발생하고 있는 시스템이라면 일반적인 패치 테스트 일정을 그대로 적용하기보다 검증 범위를 최소화하고 신속하게 배포하는 방안을 검토해야 한다.
기업용 패치 우선순위 판단 예시
| 우선순위 | 판단 기준 | 권장 대응 |
|---|---|---|
| 긴급 | 실제 악용이 확인됐고 영향받는 자산이 존재함 | 즉시 영향 분석, 신속한 검증 후 긴급 배포 |
| 높음 | 외부 노출, 인증 우회, 원격 코드 실행 등 악용 위험이 높음 | 우선 테스트 후 단기간 내 배포 |
| 일반 | 영향받는 제품이 존재하지만 외부 노출과 공격 가능성이 제한적임 | 정기 변경관리 일정에 따라 단계적 배포 |
| 별도 검토 | 영향받는 제품이 없거나 적용 조건이 충족되지 않음 | 근거를 기록하고 자산·구성 변경 시 재평가 |
※ 위 표는 기업의 취약점 관리 프로세스 설계를 위한 예시이며, Microsoft의 공식 우선순위 등급이나 패치 기한은 아니다. 실제 적용 일정은 조직의 위험 수용 기준과 보안 정책에 따라 달라질 수 있다.
5. 보안 업데이트 적용 전후에 확인할 사항
기업의 패치 관리는 업데이트 설치 여부를 확인하는 것에서 끝나지 않는다.
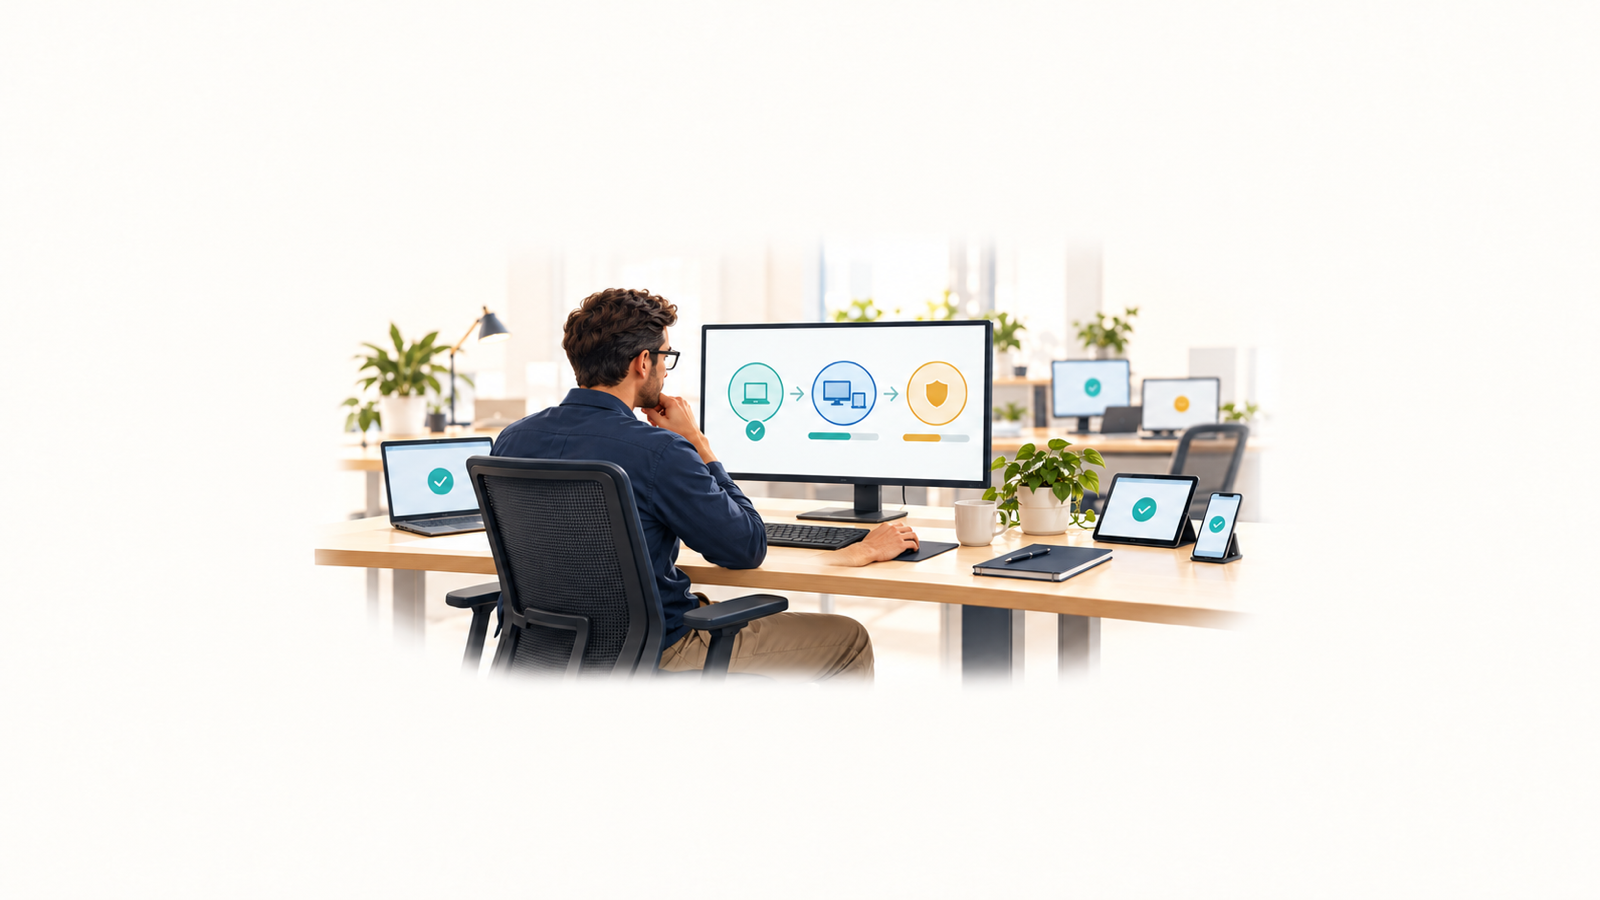
업데이트 대상 식별부터 배포 후 정상 작동 검증까지 하나의 절차로 관리해야 한다.
5.1. 영향을 받는 시스템 식별
먼저 기업에서 사용하는 Windows 버전과 설치된 Microsoft 제품, .NET 구성요소 등을 확인한다.
이후 MSRC의 보안 업데이트 가이드에서 해당 제품과 버전에 적용되는 취약점을 확인한다.
단순히 Windows를 사용한다는 이유만으로 이번에 발표된 모든 취약점의 영향을 받는 것은 아니다. 반대로 운영체제 외에 별도로 설치된 애플리케이션이나 개발 구성요소가 영향을 받을 수도 있다.
5.2. 취약점별 우선순위 분류
영향을 받는 자산이 확인됐다면 실제 악용 여부, 공격 조건, 접근 가능 범위, 업무 중요도를 기준으로 우선순위를 정한다.
이때 취약점 관리 시스템의 심각도 점수만 사용하는 대신 자산 정보와 외부 노출 상태를 함께 검토하는 것이 효과적이다.
5.3. 사전 검증 및 배포 계획 수립
업무 영향이 큰 시스템은 가능한 범위에서 별도 테스트 환경을 활용해 업데이트를 검증한다.
사용자 PC는 소규모 시험 그룹에 먼저 배포한 뒤 일반 사용자 그룹으로 확대할 수 있다. Microsoft Intune의 업데이트 링(Update Ring)도 이러한 단계적 배포를 지원한다.
다만 서비스 구성에 따라 업데이트 방식은 달라진다. 서버 환경에서는 이중화 구성과 운영시간, 재부팅 필요 여부를 고려해 별도 변경 절차를 마련해야 한다.
5.4. 배포 결과와 정상 작동 확인
업데이트 작업이 완료되면 설치 성공 여부뿐 아니라 재부팅 완료 여부와 실제 업데이트 버전을 확인한다.
서버라면 주요 서비스의 기동 상태와 오류 로그를 살펴봐야 한다. 사용자 PC는 필수 업무 프로그램의 실행 여부와 보안 솔루션의 정상 작동 여부를 확인할 수 있다.
업데이트가 실패한 장비는 예외 대상으로 별도 관리하고, 재시도 일정이나 임시 위험 완화 조치를 기록하는 것이 좋다.
5.5. 기존 침해 여부 점검
이미 공격에 악용된 취약점은 패치를 적용했다고 해서 과거의 침해 흔적까지 사라지는 것이 아니다.
따라서 패치 이전에 공격을 받았을 가능성이 있는 시스템이라면 EDR 경고, 비정상 프로세스 실행, 의심스러운 파일 활동 등 관련 보안 로그를 확인해야 한다.
침해가 의심되면 단순한 패치 작업이 아니라 별도의 사고 조사 및 대응 절차로 전환해야 한다.
6. 업데이트와 함께 확인해야 할 Windows 지원 종료
이번 업데이트에서는 취약점 외에 Windows 버전의 지원 종료 일정도 확인할 필요가 있다.
Microsoft의 제품 수명주기 자료에 따르면 Windows 11 24H2 Home 및 Pro 에디션은 2026년 10월 13일 지원이 종료됐다.
이는 Windows 11 24H2의 모든 에디션이 같은 날 지원 종료됐다는 의미는 아니다. Enterprise나 Education 등은 에디션별 지원 일정을 따로 확인해야 한다.
지원이 종료된 버전을 계속 사용하면 이후 새롭게 발견되는 취약점에 대해 정기 보안 업데이트를 받을 수 없을 수 있다.
따라서 기업에서는 패치 적용 현황과 별도로 운영체제의 버전 및 지원 종료 일정을 관리해야 한다.
특히 장기간 운영되는 PC나 특정 업무 프로그램 때문에 업데이트가 제한된 장비는 지원 종료 여부를 주기적으로 점검하고, 버전 업그레이드가 어려운 경우 대체 통제 방안과 교체 일정을 수립해야 한다.
7. 실무자 관점에서 살펴본 패치 관리의 핵심
이번 MS 보안 업데이트는 취약점의 개수가 많아졌을 때 기존 패치 관리 방식이 어떤 한계를 갖는지 보여준다.
예를 들어 보안 담당자가 1,411개의 취약점 목록을 모두 검토해 조치 요청을 전달하더라도, 실제 운영팀이 어떤 서버와 PC를 먼저 업데이트해야 하는지 판단할 수 없다면 조치 속도는 개선되지 않는다.
보안팀은 취약점의 악용 여부와 공격 가능성을 분석하고, 운영팀은 해당 제품이 실제 환경에 존재하는지와 업무 영향을 확인해야 한다. 그 결과를 하나의 자산별 패치 목록으로 연결하는 과정이 필요하다.
실무에서는 다음과 같은 관리 항목을 활용할 수 있다.
- 자산명 및 담당 부서
- 영향을 받는 제품과 버전
- 관련 CVE 및 취약점 심각도
- 실제 악용 여부와 외부 노출 상태
- 업무 중요도와 예상 장애 영향
- 패치 적용 예정일 및 담당자
- 적용 결과와 실패 사유
- 미조치 시 임시 위험 완화 조치
이 항목들이 연결되면 단순한 취약점 목록이 실제 조치 계획으로 바뀐다.
특히 '패치를 적용했다'는 기록과 '취약점 조치를 완료했다'는 판단은 구분할 필요가 있다.
업데이트 설치에 성공했더라도 필요한 재부팅이 완료되지 않았거나, 영향을 받는 다른 구성요소가 남아 있다면 조치가 끝났다고 볼 수 없기 때문이다.
패치 관리의 성과는 수정된 취약점의 총개수보다 기업에 실제로 존재하는 위험을 얼마나 신속하고 정확하게 해소했는지를 기준으로 평가하는 것이 적절하다.
결론
2026년 10월 MS 보안 업데이트는 BleepingComputer 집계 기준 1,411개의 취약점을 수정했으며, 실제 악용된 제로데이 취약점도 포함하고 있다.
이번 발표가 시사하는 핵심은 기업의 취약점 관리 체계가 단순한 심각도 중심의 패치 일정에서 실제 공격 위험과 자산 특성을 반영하는 방식으로 발전해야 한다는 점이다.
특히 대규모 자산을 운영하는 기업이라면 취약점 발생 건수만으로 조치 우선순위를 결정하기보다 실제 악용 여부, 자산의 노출 상태, 업무 중요도, 패치에 따른 서비스 영향을 함께 평가해야 한다.
또한 보안 업데이트를 설치한 뒤에는 실제 패치 적용 여부와 시스템의 정상 작동 상태를 확인하고, 미조치 자산은 예외 관리 대상으로 남겨야 한다.
취약점 목록을 확보하는 것은 관리의 시작이다. 실제로 영향을 받는 시스템을 식별하고, 우선순위를 정해 조치 결과까지 검증하는 과정이 기업 보안 수준을 결정한다.
참고자료
- BleepingComputer — Microsoft October 2026 Patch Tuesday fixes 1,411 flaws, 3 zero-days
- Microsoft Security Response Center — Using risk cohorts to prioritize security updates
- Microsoft Learn — Macros from the internet are blocked by default in Office
- Microsoft Learn — Manage Windows Update Ring Policies
- Microsoft Learn — Windows 11 Home and Pro Lifecycle