
기업 IT 인프라를 운영할 때 서버를 한 대 도입할 때마다 물리 장비를 추가해야 한다면 비용과 관리 부담이 빠르게 증가한다. 서버 가상화는 하나의 물리 서버에 여러 가상 머신(VM)을 배치하여 컴퓨팅 자원을 유연하게 활용하는 기술이다.
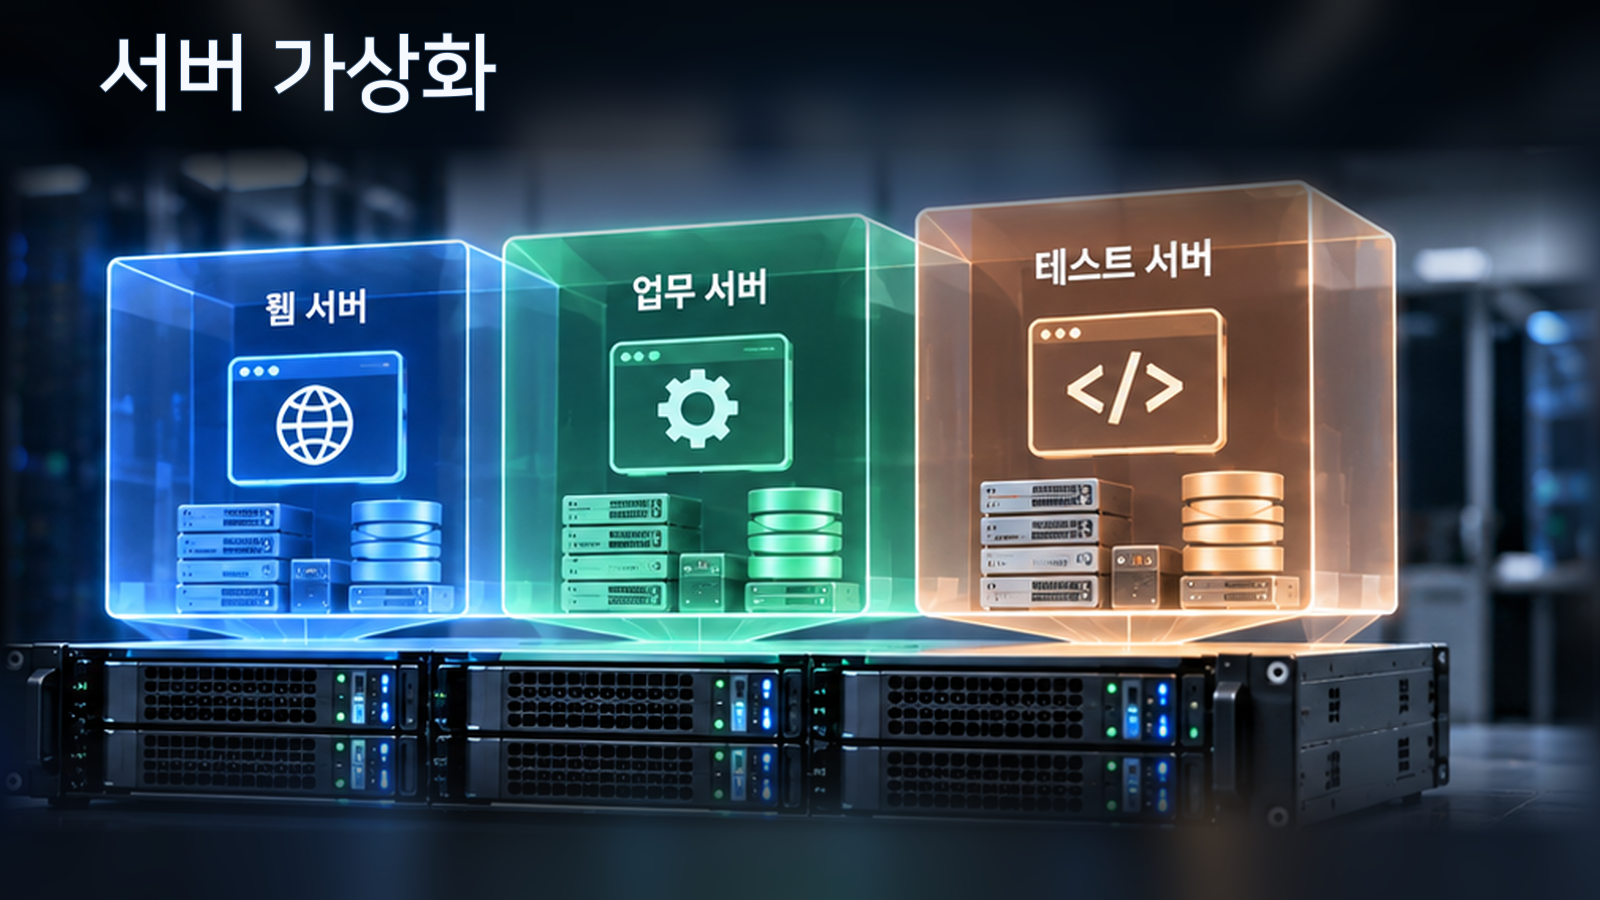
그러나 가상화는 단순히 서버 대수를 줄이는 기술이 아니다. 물리 호스트의 장애, 관리 계정, 가상 네트워크, 백업 문제를 간과하면 여러 업무 시스템이 동시에 중단될 수 있다.
1. 서버 가상화와 가상 머신의 개념
서버 가상화는 물리 서버의 CPU, 메모리, 저장장치, 네트워크 자원을 논리적으로 분리하여 다수의 독립적인 실행 환경에 제공하는 방식이다.
가상 머신과 하이퍼바이저
VM은 가상의 CPU, 메모리, 디스크, 네트워크 인터페이스를 부여받은 컴퓨팅 환경이다. 하이퍼바이저(Hypervisor)는 가상 자원을 구성하고 물리 하드웨어의 사용을 조정하며 VM 사이의 실행 환경을 분리하는 핵심 계층이다.
2. 서버 가상화의 작동 구조
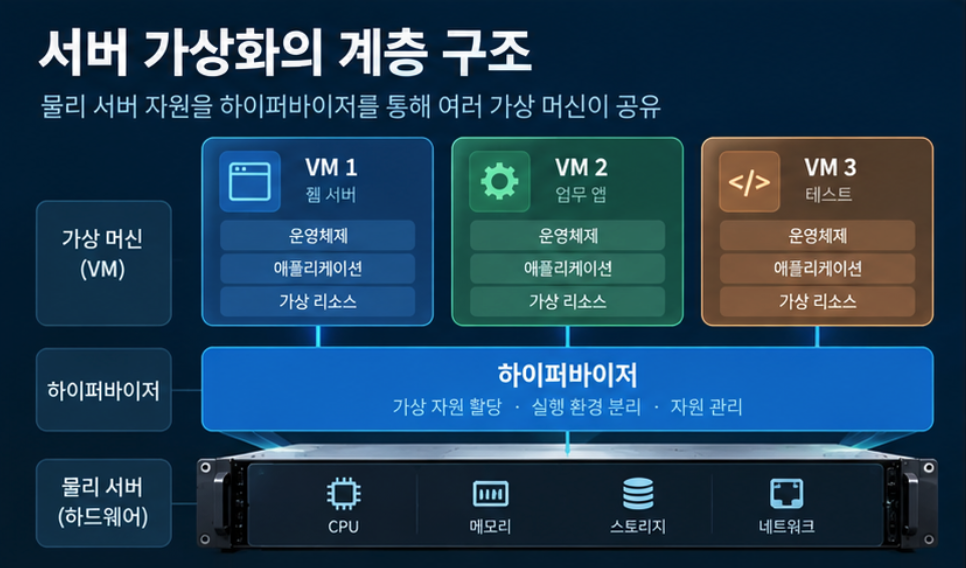
가상화 환경은 크게 물리 호스트, 하이퍼바이저, 가상 머신, 그리고 가상 네트워크와 저장장치로 이해할 수 있다. 물리 호스트의 CPU와 메모리는 VM에 할당되어 사용되며, 가상 디스크는 물리 디스크 또는 외부 스토리지에 저장된다.
하이퍼바이저의 두 유형
| 구분 | Type 1 | Type 2 |
|---|---|---|
| 실행 방식 | 하드웨어 기반 가상화 계층 | 호스트 운영체제 기반 |
| 주요 활용 | 기업 데이터센터 | 실습·테스트 환경 |
| 대표 사례 | Hyper-V, KVM | VirtualBox, VMware Workstation |
3. 기업이 서버 가상화를 도입하는 이유
서버 가상화의 주요 장점은 자원 활용의 유연성, 배포 및 복구 절차의 표준화 가능성, 관리 단위의 세분화다. 그러나 라이선스와 백업 비용, VM 스프롤 문제도 고려해야 한다.
4. 가상화만으로 고가용성과 보안이 보장되지는 않는다
가상 머신의 분리와 서비스의 고가용성은 다른 문제다. 하나의 물리 호스트가 중단되면 해당 호스트에서 실행되는 여러 VM이 동시에 영향을 받을 수 있다.
복수 호스트 구성, 장애 감지와 전환 체계, 네트워크 및 스토리지 중복 구성, 백업과 복구 테스트를 업무 요구사항에 맞게 검토해야 한다.
보안에서는 하이퍼바이저 관리 계정 보호, VM별 운영체제 패치, 가상 네트워크 분리, 방화벽 정책과 로그 수집 범위가 중요하다.
5. 도입과 운영에서 확인할 실무 체크포인트
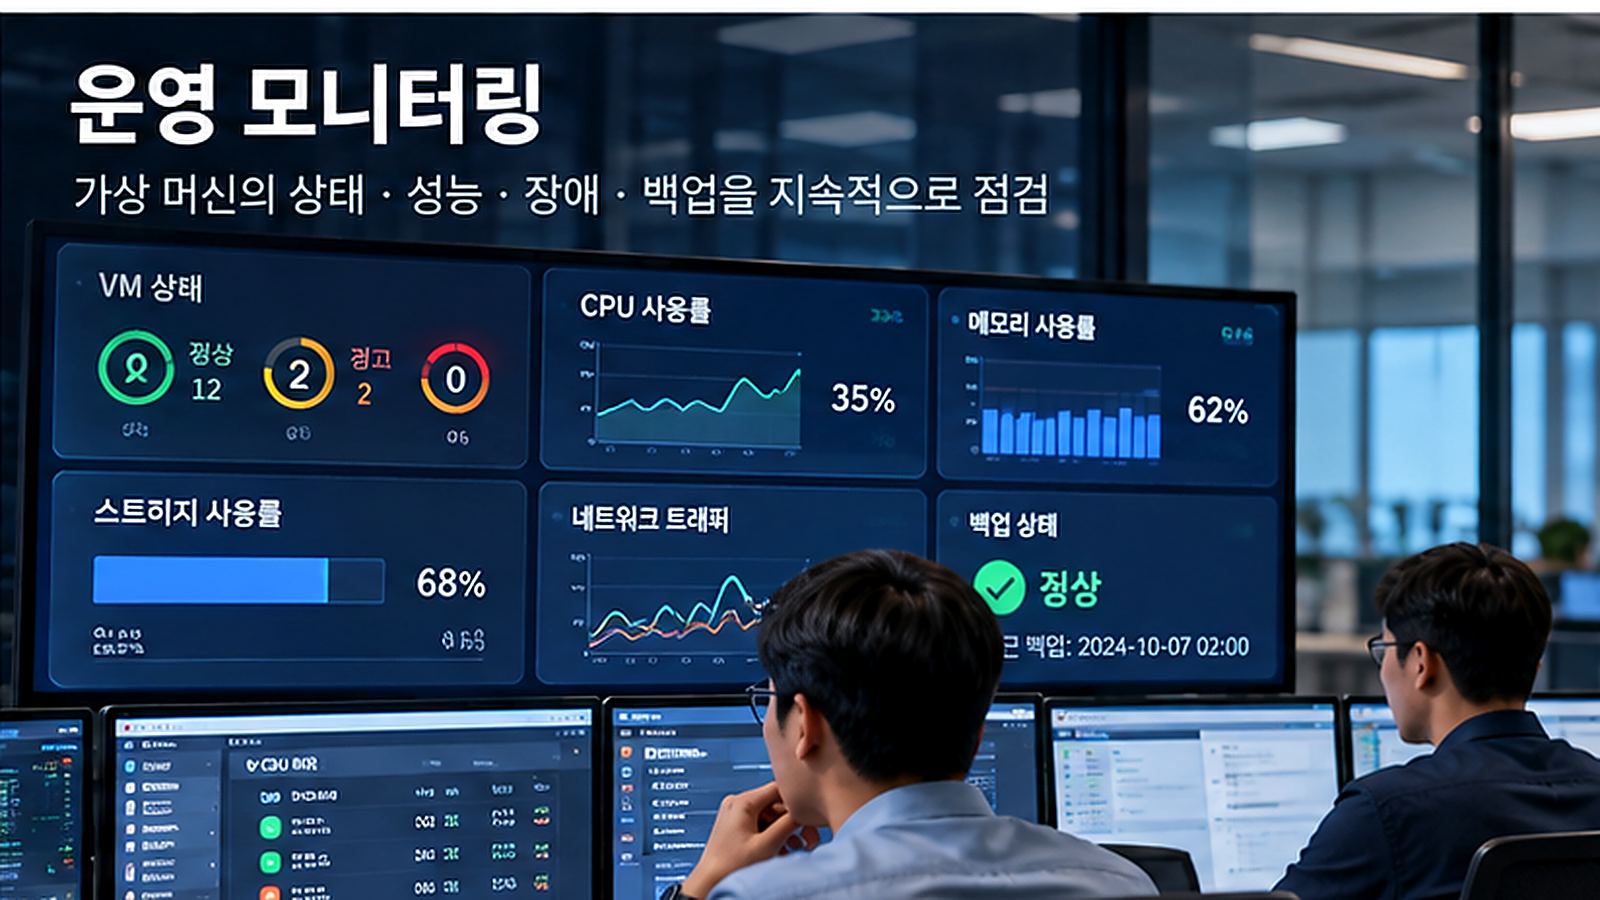
- 자원 용량: CPU, 메모리, 스토리지 사용량 확인
- 장애 범위: 호스트와 공유 인프라의 단일 장애점 파악
- 복구 목표: 업무별 RTO와 RPO 정의
- 권한 관리: 최소 권한, MFA, 접속 기록 관리
- 보안 가시성: 게스트 OS, 호스트 및 가상 네트워크 로그 확인
- 수명주기 관리: VM 생성·변경·폐기 책임 지정
6. 실무자 관점: 서버 수보다 장애 영향 범위를 먼저 봐야 한다
가상화 도입에서 물리 서버를 줄이는 효과도 중요하지만, 호스트 장애 시 영향을 받는 업무와 관리자 계정 침해 범위, 실제 복구 가능성을 먼저 검토해야 한다.
특히 중소규모 조직에서는 실제 운영 인력과 장애 대응 역량에 맞는 가상화 설계가 중요하다.
결론
서버 가상화는 기업 IT 운영의 유연성을 높이는 기술이다. 다만 VM이 분리되어 있다고 물리 장애와 보안 위험까지 독립되는 것은 아니다. 자원 사용량, 장애 영향 범위, 보안 통제, 복구 가능성을 체계적으로 관리해야 한다.