
회사에서 부서 이동이 발생하면 인사정보뿐 아니라 업무 시스템과 파일 서버의 접근권한도 변경되어야 합니다. 특히 Windows 파일 서버를 부서별 공유 폴더로 운영하는 환경에서는 이전 부서의 접근권한을 회수하고 새로운 부서의 권한을 부여하는 작업이 필요합니다. 실제로 임직원에게 권한을 부여 시 타 팀으로 이동후 기존 팀의 자료를 볼 수 있는 권한이 있어 서로가 난감한 상황이 발생하기도 했었습니다. 이를 바탕으로 인사정보와 연동의 필요성을 확인할 수 있는 기회가 되었습니다.
그런데 Active Directory(AD)에서 사용자의 부서를 변경했는데도 이전 부서 폴더에 계속 접근하거나, 새 부서 폴더를 열었을 때 '액세스가 거부되었습니다'라는 메시지가 나타나는 경우가 있습니다.
이러한 현상이 반드시 파일 서버의 오류를 의미하는 것은 아닙니다. 사용자 계정의 부서 정보와 실제 접근권한을 결정하는 보안 그룹 소속은 서로 다른 관리 항목이기 때문입니다.
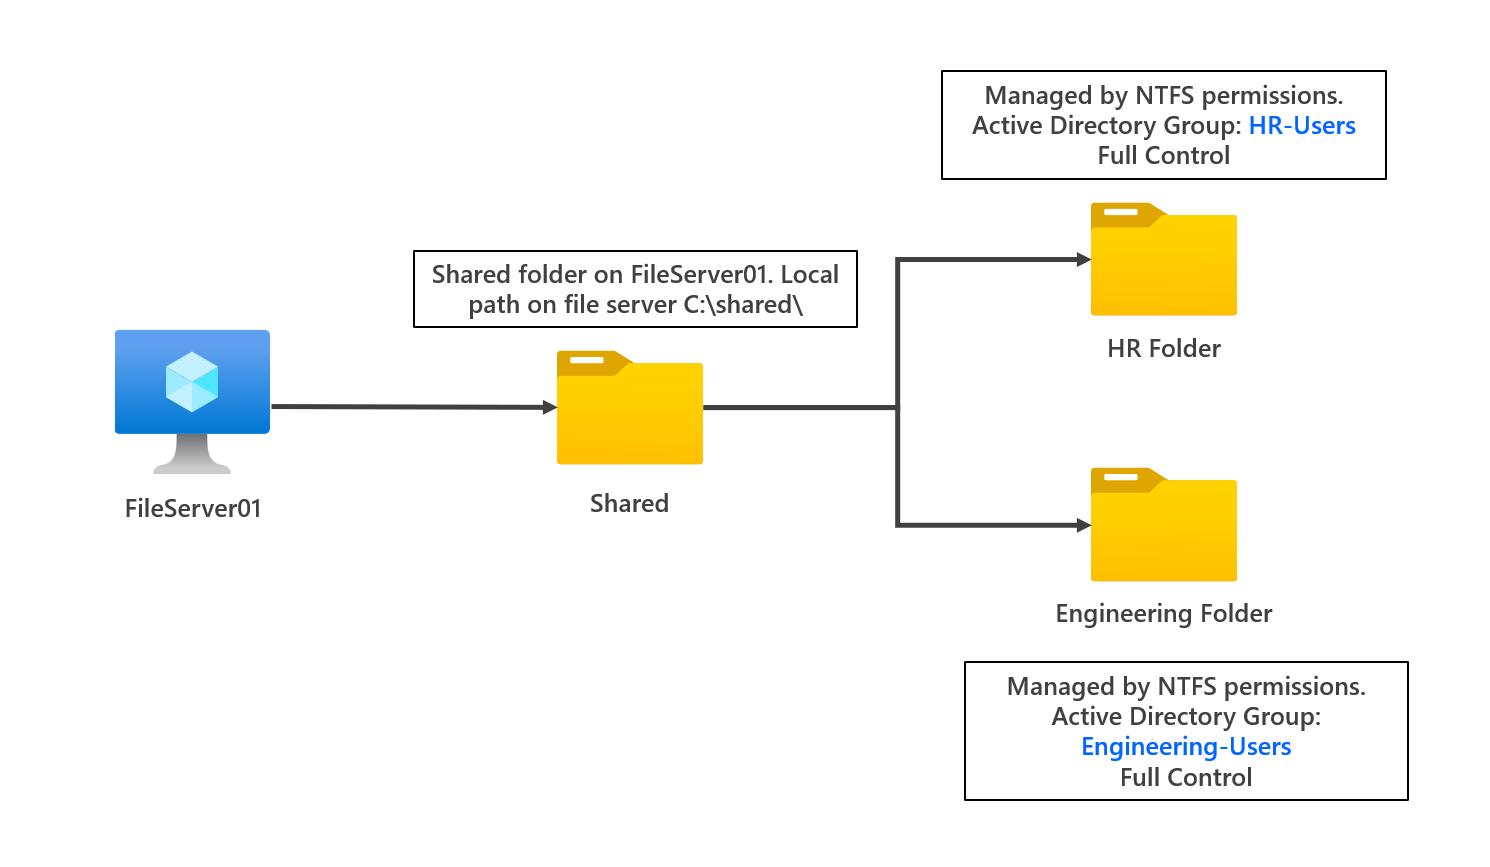
AD의 부서 정보와 보안 그룹 소속은 별도로 관리 필요
Active Directory에서는 사용자 계정에 부서(Department), 직책, 소속 조직 등의 정보를 등록할 수 있습니다. 그러나 부서 속성을 변경했다고 해서 해당 사용자가 속한 보안 그룹까지 자동으로 변경되는 것은 아닙니다.
예를 들어 영업팀 직원이 구매팀으로 이동했다고 가정하겠습니다.
기존 계정이 GG_Sales_RW 그룹에 속해 있고, 새로운 업무에는 GG_Purchase_RW 그룹이 필요할 수 있습니다. 이때 인사정보만 구매팀으로 변경하고 그룹 소속을 수정하지 않았다면 기존 파일 접근권한이 그대로 남을 수 있습니다.
물론 기업에서 인사 시스템과 AD를 연동해 그룹 변경을 자동화했다면 결과는 달라질 수 있습니다. 중요한 것은 자동화 여부와 관계없이 실제 그룹 소속이 변경되었는지 확인하는 것입니다.
파일 서버 접근권한은 공유 권한과 NTFS 권한을 함께 확인
Windows 파일 서버에서는 일반적으로 공유 권한(Share Permission)과 NTFS 권한이 함께 적용됩니다.
공유 권한은 네트워크를 통해 공유 폴더에 접근할 때 적용되는 권한이며, NTFS 권한은 파일과 폴더 자체에 설정되는 접근제어 권한입니다.
네트워크 공유 경로로 접근할 때는 두 권한이 모두 허용해야 실제 작업을 수행할 수 있습니다.
일반적인 Allow 권한 구성에서는 두 권한 중 더 제한적인 결과가 적용됩니다. 명시적 Deny, 상속, 중첩 그룹 등은 별도로 확인해야 합니다.
| 확인 항목 | 주요 확인 내용 |
|---|---|
| AD 보안 그룹 | 기존 부서 그룹 제거 및 신규 부서 그룹 추가 여부 |
| 공유 권한 | 해당 공유 폴더의 네트워크 접근 허용 범위 |
| NTFS 권한 | 폴더의 읽기·쓰기·수정 권한 및 상속 관계 |
| 사용자 토큰 | 현재 로그온 세션에 반영된 그룹 소속 |
| 직접 부여 권한 | 그룹 외 사용자 계정에 직접 부여된 권한 |
특히 이전 부서의 그룹에서 사용자를 제거했는데도 접근할 수 있다면 다른 그룹을 통한 권한이나 직접 부여된 권한이 남아 있는지 살펴봐야 합니다.
부서 이동 후 파일 서버 권한이 반영되지 않을 때 확인하는 순서
권한 문제가 발생했을 때 처음부터 파일 서버의 보안 설정을 수정하는 것은 권장하지 않습니다. 먼저 AD에 등록된 그룹 소속과 실제 사용자 세션에 적용된 권한을 구분해 확인해야 합니다.
1. AD에서 사용자 그룹 소속 확인
도메인 관리자는 Active Directory Users and Computers(ADUC)에서 해당 사용자 계정의 속성을 열고 Member Of 탭을 확인할 수 있습니다.
확인할 내용은 이전 부서의 보안 그룹이 남아 있는지, 신규 부서의 보안 그룹이 추가되었는지입니다. 그룹 이름만으로 용도를 확정하지 말고 실제 파일 서버 폴더에 연결된 권한과 대조해야 합니다.
PowerShell을 사용할 수 있는 환경이라면 다음 명령어로 그룹 소속을 조회할 수 있습니다.
Get-ADPrincipalGroupMembership -Identity "user01" |
Select-Object Name, GroupScope, GroupCategory
이 명령어는 AD PowerShell 모듈과 필요한 조회 권한이 있는 환경에서 사용합니다. 그룹 중첩이나 다른 도메인의 리소스 그룹까지 확인해야 한다면 조회 범위를 추가로 검토해야 합니다. Microsoft 공식 문서에서 명령어의 적용 조건을 확인할 수 있습니다.
2. 사용자 PC에서 현재 로그온 그룹 확인
AD 그룹이 정상적으로 변경되었다고 해도 현재 로그인한 Windows 세션에 변경 내용이 즉시 반영되는 것은 아닙니다.
Windows는 로그온 과정에서 사용자의 보안 식별자(SID)와 그룹 정보를 포함하는 액세스 토큰을 구성합니다. 따라서 그룹 변경 이전에 생성된 세션을 계속 사용하면 과거 그룹 정보가 남아 있을 수 있습니다.
사용자 PC에서 명령 프롬프트를 실행하고 다음 명령어를 입력합니다.
whoami /groups출력 결과에서 이전 부서 그룹과 신규 부서 그룹이 어떻게 표시되는지 확인합니다. 이 명령어는 현재 실행 중인 사용자 세션의 그룹 정보를 보여주며, AD에 등록된 최신 그룹 소속 자체를 조회하는 명령은 아닙니다. whoami 공식 문서를 참고할 수 있습니다.
AD 정보와 현재 세션의 그룹 정보가 다르다면 사용자 로그오프 후 재로그인을 통해 새 토큰이 생성되는지 확인합니다. 파일 서버에 기존 SMB 연결 세션이 남아 있다면 해당 연결도 별도로 점검해야 합니다.
3. 파일 서버에서 폴더의 실제 권한 확인
그룹 소속과 로그온 세션이 정상이라면 파일 서버의 폴더 권한을 확인합니다.
파일 서버에서 대상 폴더의 속성을 열고 보안 → 고급으로 이동하면 권한 항목과 상속 관계를 확인할 수 있습니다. 유효 액세스(Effective Access) 기능은 특정 사용자 또는 그룹에 대해 계산된 접근권한을 검토할 때 유용합니다.
이때 상위 폴더에서 상속된 권한, 중첩 그룹을 통해 부여된 권한, 사용자 계정에 직접 설정된 권한을 구분해야 합니다.
Microsoft Sysinternals의 AccessChk도 파일 및 디렉터리에 설정된 접근권한을 조사하는 데 사용할 수 있습니다. 다만 NTFS 권한 검사 결과만으로 네트워크 공유 접근의 전체 결과를 확정해서는 안 됩니다.
부서 이동 시 이전 권한을 회수하는 것이 중요한 이유
부서 이동에 따른 권한 변경은 신규 업무 권한을 추가하는 것으로 끝나지 않습니다. 이전 부서의 공유 폴더에 더 이상 접근할 필요가 없다면 해당 권한도 회수해야 합니다.
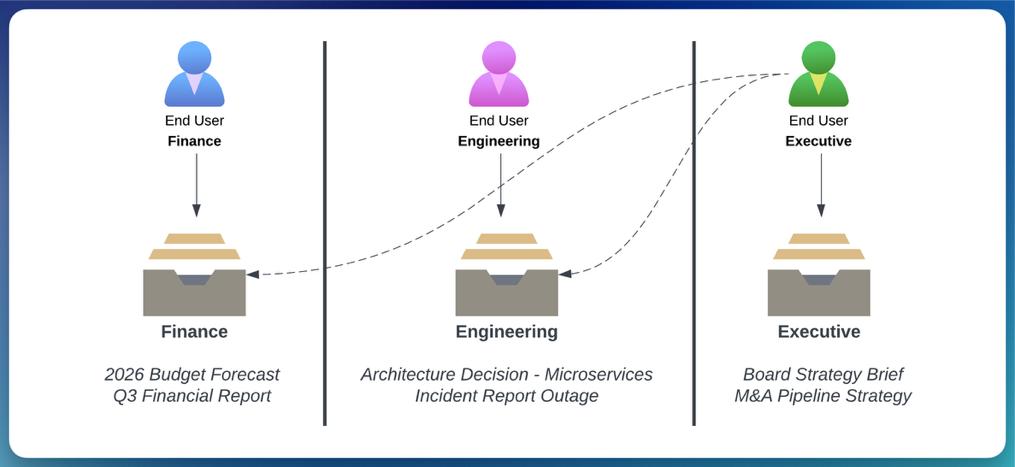
예를 들어 영업팀에서 구매팀으로 이동한 직원에게 구매팀 폴더 권한만 추가하면 두 부서의 자료에 모두 접근할 수 있는 상태가 발생할 수 있습니다.
이런 권한 누적은 업무상 불필요한 정보 접근 범위를 넓힙니다. 특히 인사자료, 계약서, 거래처 정보처럼 부서별 접근 범위를 구분해야 하는 파일에서는 권한 회수 여부가 중요합니다.
실무에서는 다음과 같이 변경 전후 상태를 기록하는 방식이 유용합니다.
| 점검 항목 | 기대 상태 |
|---|---|
| 이전 부서 보안 그룹 | 업무 필요성이 없다면 제거 |
| 신규 부서 보안 그룹 | 승인된 권한만 추가 |
| 공통 업무 그룹 | 부서 이동 후에도 필요한지 확인 |
| 직접 부여된 NTFS 권한 | 불필요한 예외 권한 제거 |
| 변경 후 접근 테스트 | 신규 폴더 허용 및 이전 폴더 차단 확인 |
권한 변경 이력에는 대상 계정, 변경한 그룹, 승인 근거, 변경 일시, 검증 결과를 남기는 것이 좋습니다.
자주 묻는 질문
Q1. AD에서 부서명을 변경하면 파일 서버 권한도 자동으로 변경되나요?
일반적인 AD 환경에서는 부서 속성을 변경하는 것만으로 보안 그룹 소속이 자동 변경되지 않습니다. 별도의 인사 연동 시스템이나 그룹 자동화 정책이 구성되어 있는지 확인해야 합니다.
Q2. AD 그룹을 변경했는데도 기존 폴더에 접근할 수 있는 이유는 무엇인가요?
현재 로그온 세션이나 파일 서버 연결에 이전 인증 정보가 남아 있을 수 있습니다. 다른 보안 그룹이나 직접 부여된 권한을 통해 접근하는 경우도 있으므로 그룹 변경 여부와 실제 접근 경로를 함께 확인해야 합니다.
Q3. gpupdate /force를 실행하면 그룹 변경이 반영되나요?
gpupdate /force는 그룹 정책을 다시 적용하는 명령입니다. 이미 생성된 사용자 액세스 토큰의 그룹 소속을 갱신하는 명령은 아니므로, 그룹 변경 반영을 위해서는 로그오프와 재로그인 등의 세션 갱신이 필요할 수 있습니다.
Q4. 신규 부서 폴더에 접근할 수 없다면 NTFS 권한부터 변경해야 하나요?
먼저 신규 부서 보안 그룹에 사용자가 포함되어 있는지 확인해야 합니다. 그룹과 세션 정보가 정상이라면 공유 권한과 NTFS 권한을 확인하고, 실제로 부족한 권한만 승인 절차에 따라 수정하는 것이 적절합니다.
결론
Windows 파일 서버에서 부서 이동 후 접근권한이 바뀌지 않는 문제는 AD 사용자 정보, 보안 그룹, 로그온 세션, 파일 서버 권한이 서로 다른 단계에서 관리되기 때문에 발생할 수 있습니다.
따라서 권한 오류가 발생했다고 곧바로 NTFS 권한을 추가하기보다는 AD 그룹 소속 확인 → 사용자 세션 확인 → 공유 및 NTFS 권한 확인 → 실제 접근 테스트 순서로 원인을 좁혀야 합니다.
또한 신규 부서의 접근권한이 정상적으로 부여되었는지만 확인하지 말고, 이전 부서의 불필요한 권한이 회수되었는지도 함께 검증해야 합니다.